Como configurar o code review do GitHub Copilot: tutorial passo a passo
O Copilot pode revisar cada pull request no GitHub: peça uma revisão manualmente, aplique as correções sugeridas com um clique e depois torne isso obrigatório com rulesets. Dezesseis passos ilustrados a partir do screencast oficial do GitHub.
Resposta rápida: configure o code review do Copilot em quatro movimentos
- Abra um pull request e, em Reviewers → Copilot, clique em Request. O comentário de resumo e as sugestões inline costumam chegar em menos de 30 segundos.
- Aplique uma correção com o botão Commit suggestion, sem IDE. Depois de um commit do Copilot Autofix, o code scanning roda novamente e fecha o alerta automaticamente.
- Torne obrigatório: um ruleset com Require a pull request before merging mais a caixa Automatically request Copilot code review coloca o Copilot em todo pull request novo.
- Escreva seus padrões no .github/copilot-instructions.md; o AGENTS.md na raiz do repositório e arquivos .instructions.md por caminho refinam o que o Copilot verifica.
How to automate code reviews and testing with GitHub Copilot
Vídeo:GitHub4:36
Configuring code review by GitHub Copilot
Documentação:GitHub Docs
Todas as capturas desta página vêm do screencast oficial do GitHub em um repositório de demonstração; o texto foi escrito de forma independente e cada configuração foi conferida na documentação do GitHub.
Vídeo de origem do GitHub no YouTube, vinculado por deep links com marcação de tempo. Os comentários do Copilot visíveis nas capturas são conteúdo de demonstração da gravação.
Configurar o code review do GitHub Copilot, passo a passo
Ler a revisão do Copilot no seu pull request
- 1
Abra o pull request e encontre o Copilot em Reviewers
O Copilot aparece na caixa Reviewers assim que um pull request é aberto — seja porque você o adicionou, seja porque o seu ruleset o pediu automaticamente. O registro na linha do tempo "review requested due to automatic review settings" confirma que a automação entrou em ação.
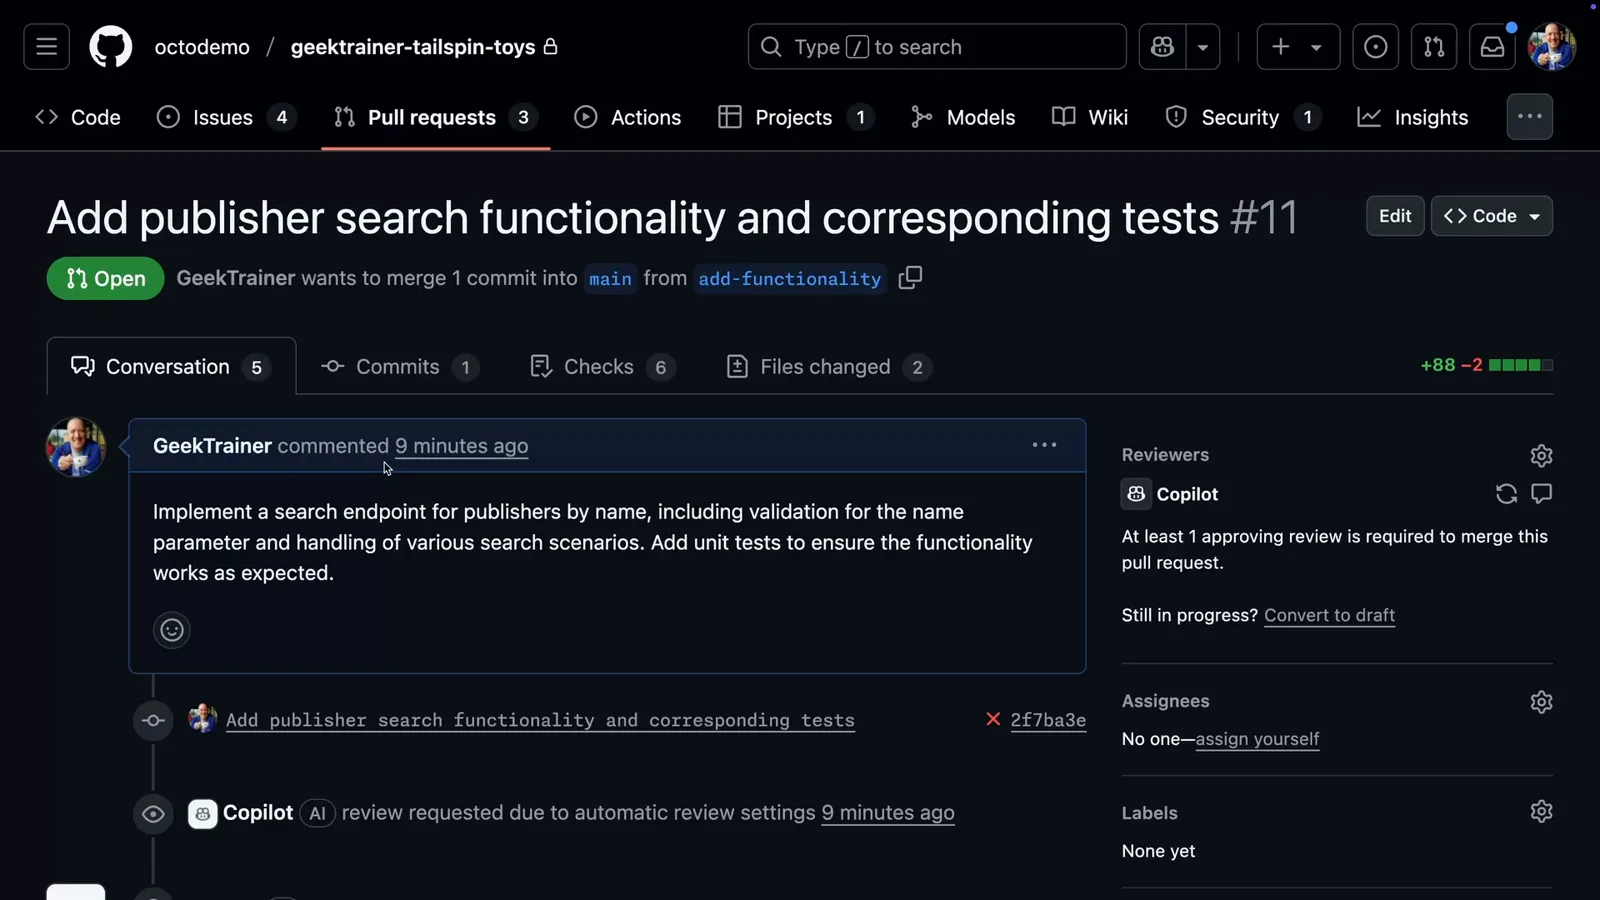
Com o pull request recém-aberto, o Copilot já entra na fila de revisão.Ver em 0:10 - 2
Comece pelo Pull Request Overview do Copilot
O primeiro comentário do Copilot resume o que o pull request faz, quais arquivos ele revisou e quantos comentários gerou. Trate-o como o índice do restante da revisão.
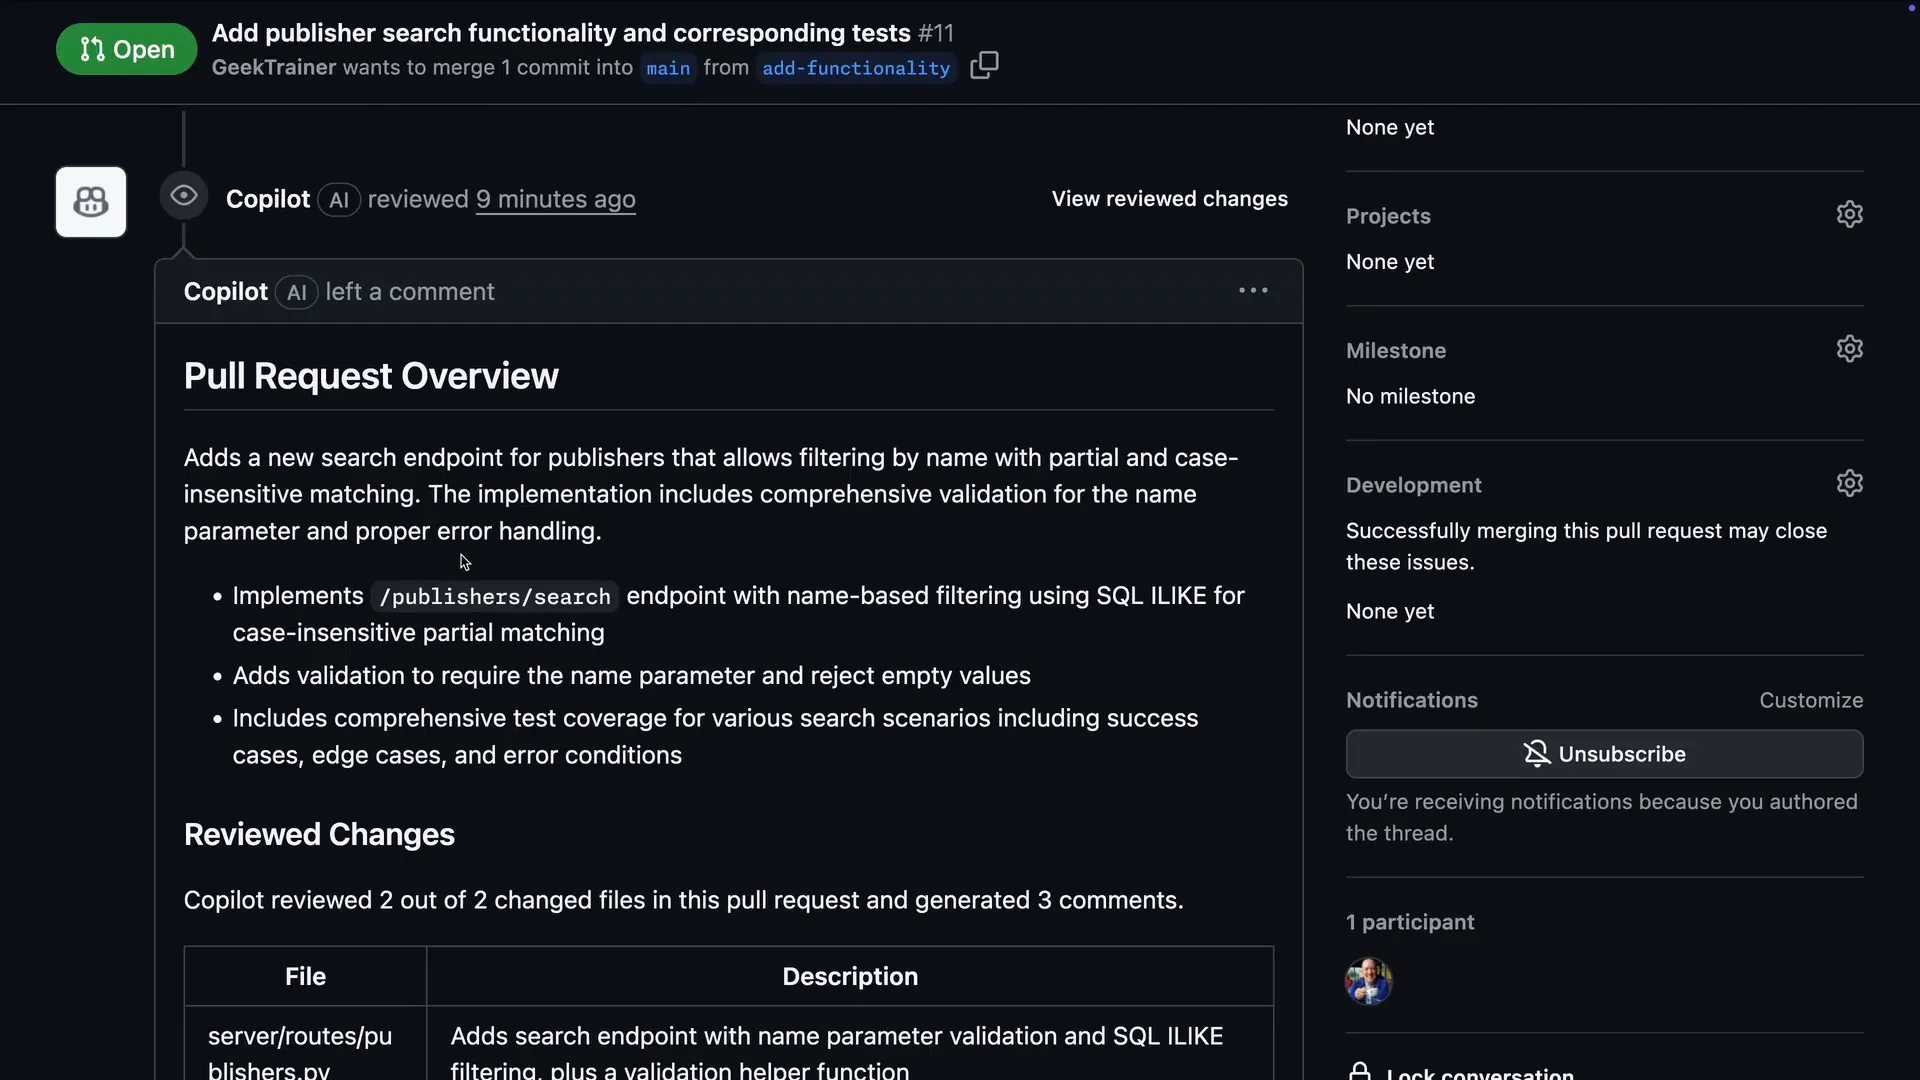
O comentário de resumo mostra o que o Copilot leu antes de você abrir qualquer nota inline.Ver em 0:20 - 3
Leia os comentários inline com correções sugeridas
Os comentários inline caem nas linhas exatas. Este marca exec() com formatação de string como risco de injeção de código e anexa um bloco de sugestão pronto para aplicar.
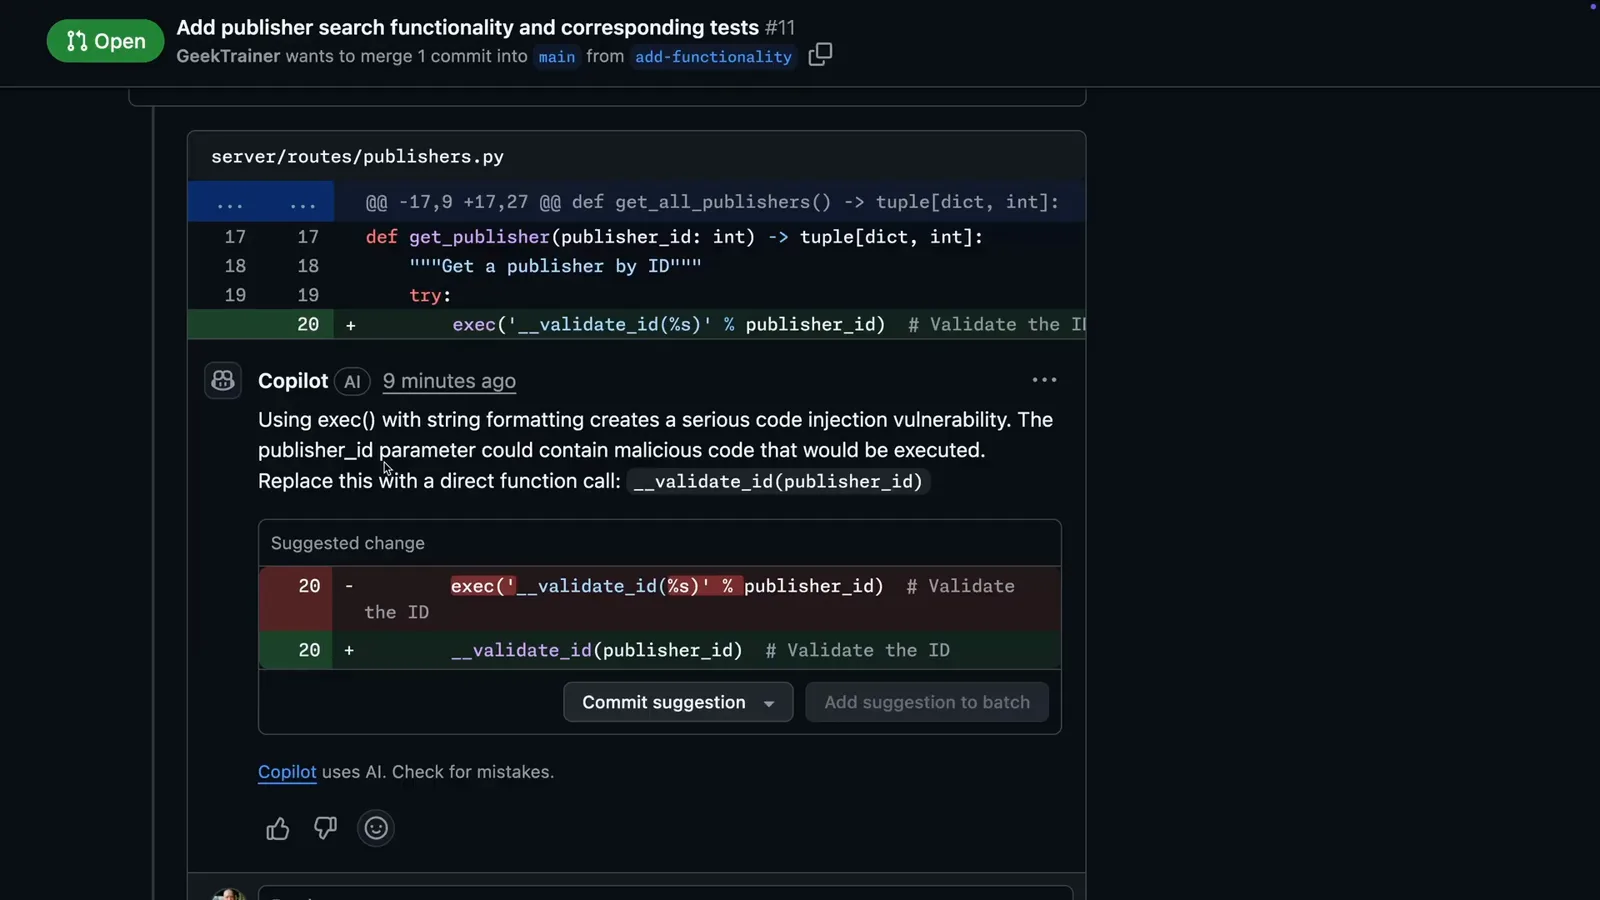
Severidade primeiro: o alerta de injeção vem com uma correção de um clique.Ver em 0:32 - 4
Confira as observações de estilo e de type hints
O Copilot também faz cumprir as convenções do seu repositório — aqui ele cita as diretrizes de código e propõe a anotação exata que falta. Os botões de curtir/descurtir avaliam o comentário e melhoram revisões futuras.
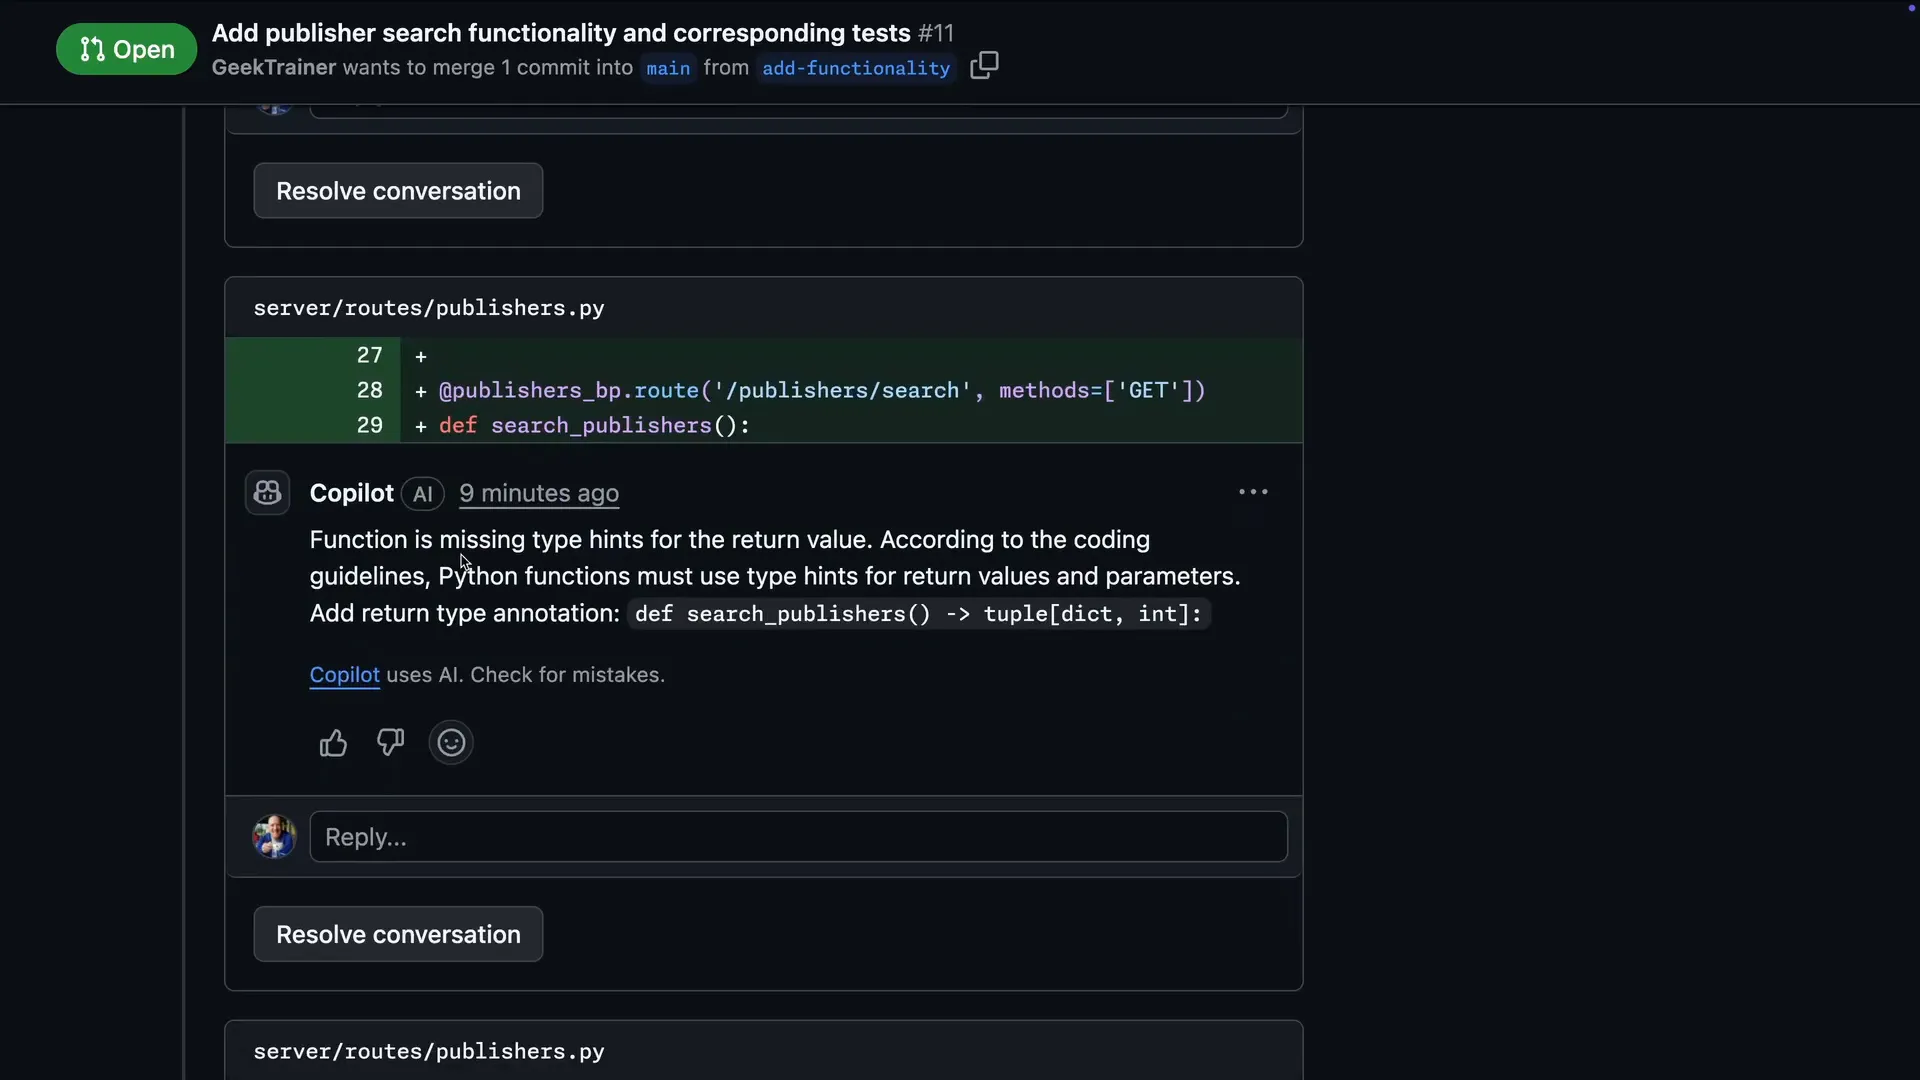
Observações de convenção citam de volta as suas próprias diretrizes.Ver em 0:52
Corrigir o que o Copilot e o code scanning apontam
- 5
Compare as descobertas do Copilot com o code scanning
O bot github-advanced-security reporta a mesma chamada a exec() como alerta CodeQL de injeção de código. Abaixo, o Copilot Autofix adiciona uma explicação da vulnerabilidade e uma correção proposta.
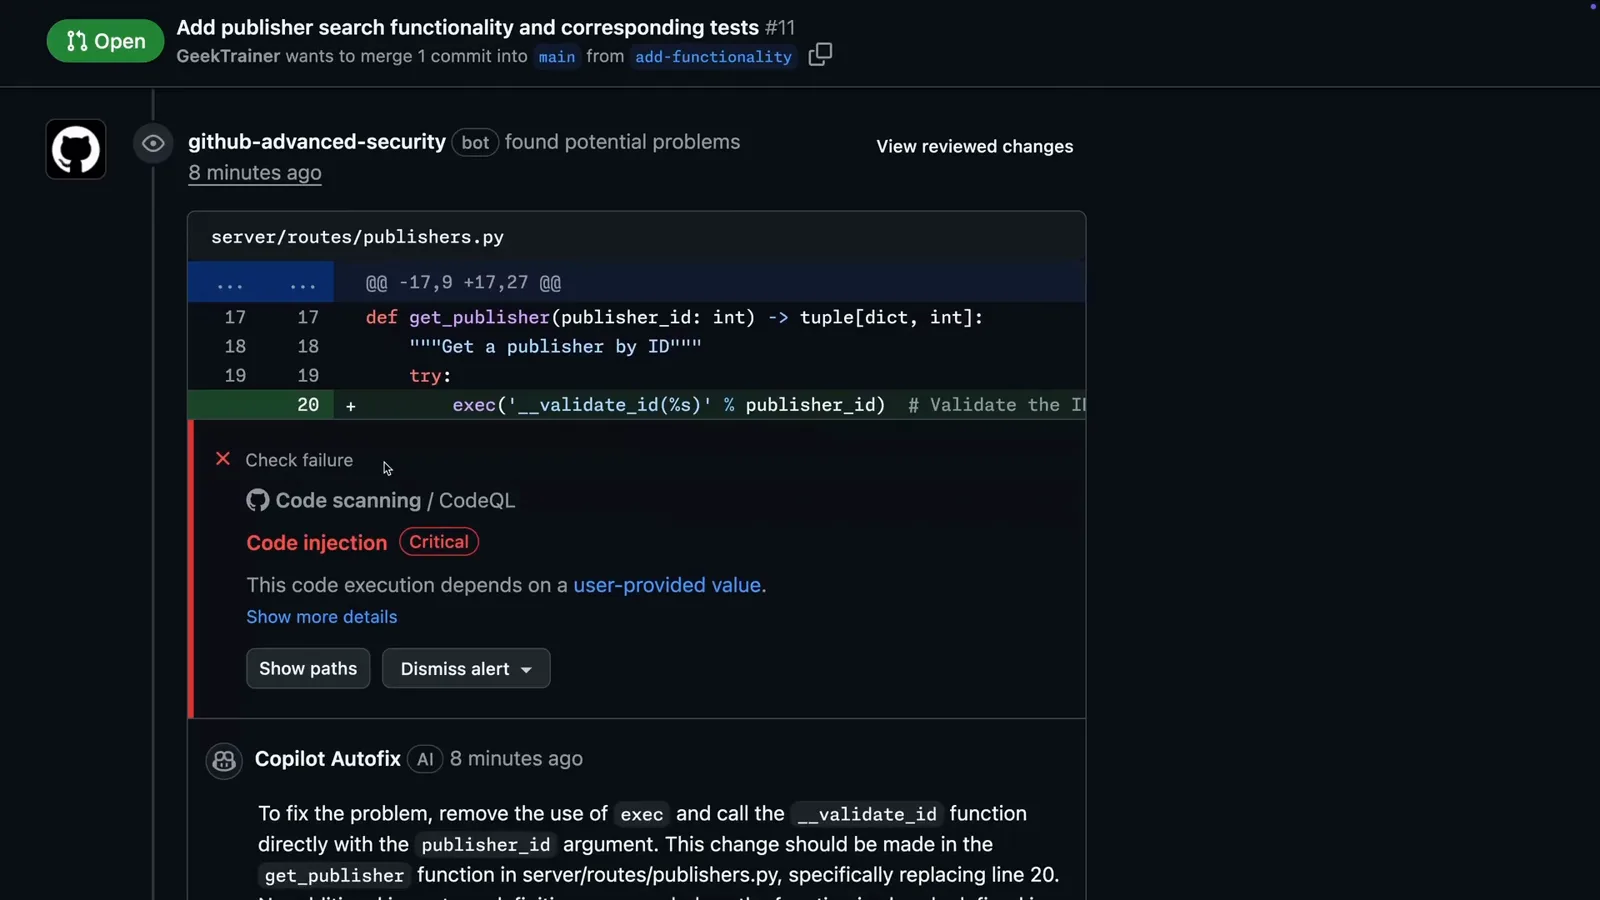
Dois revisores, uma linha: o CodeQL dispara o alerta, o Copilot Autofix redige o remédio.Ver em 1:08 - 6
Aplique uma alteração sugerida com um clique
Todo bloco de sugestão traz o botão Commit suggestion — a correção entra como um novo commit no branch do pull request sem abrir a sua IDE. Também é possível agrupar várias sugestões em um único commit.
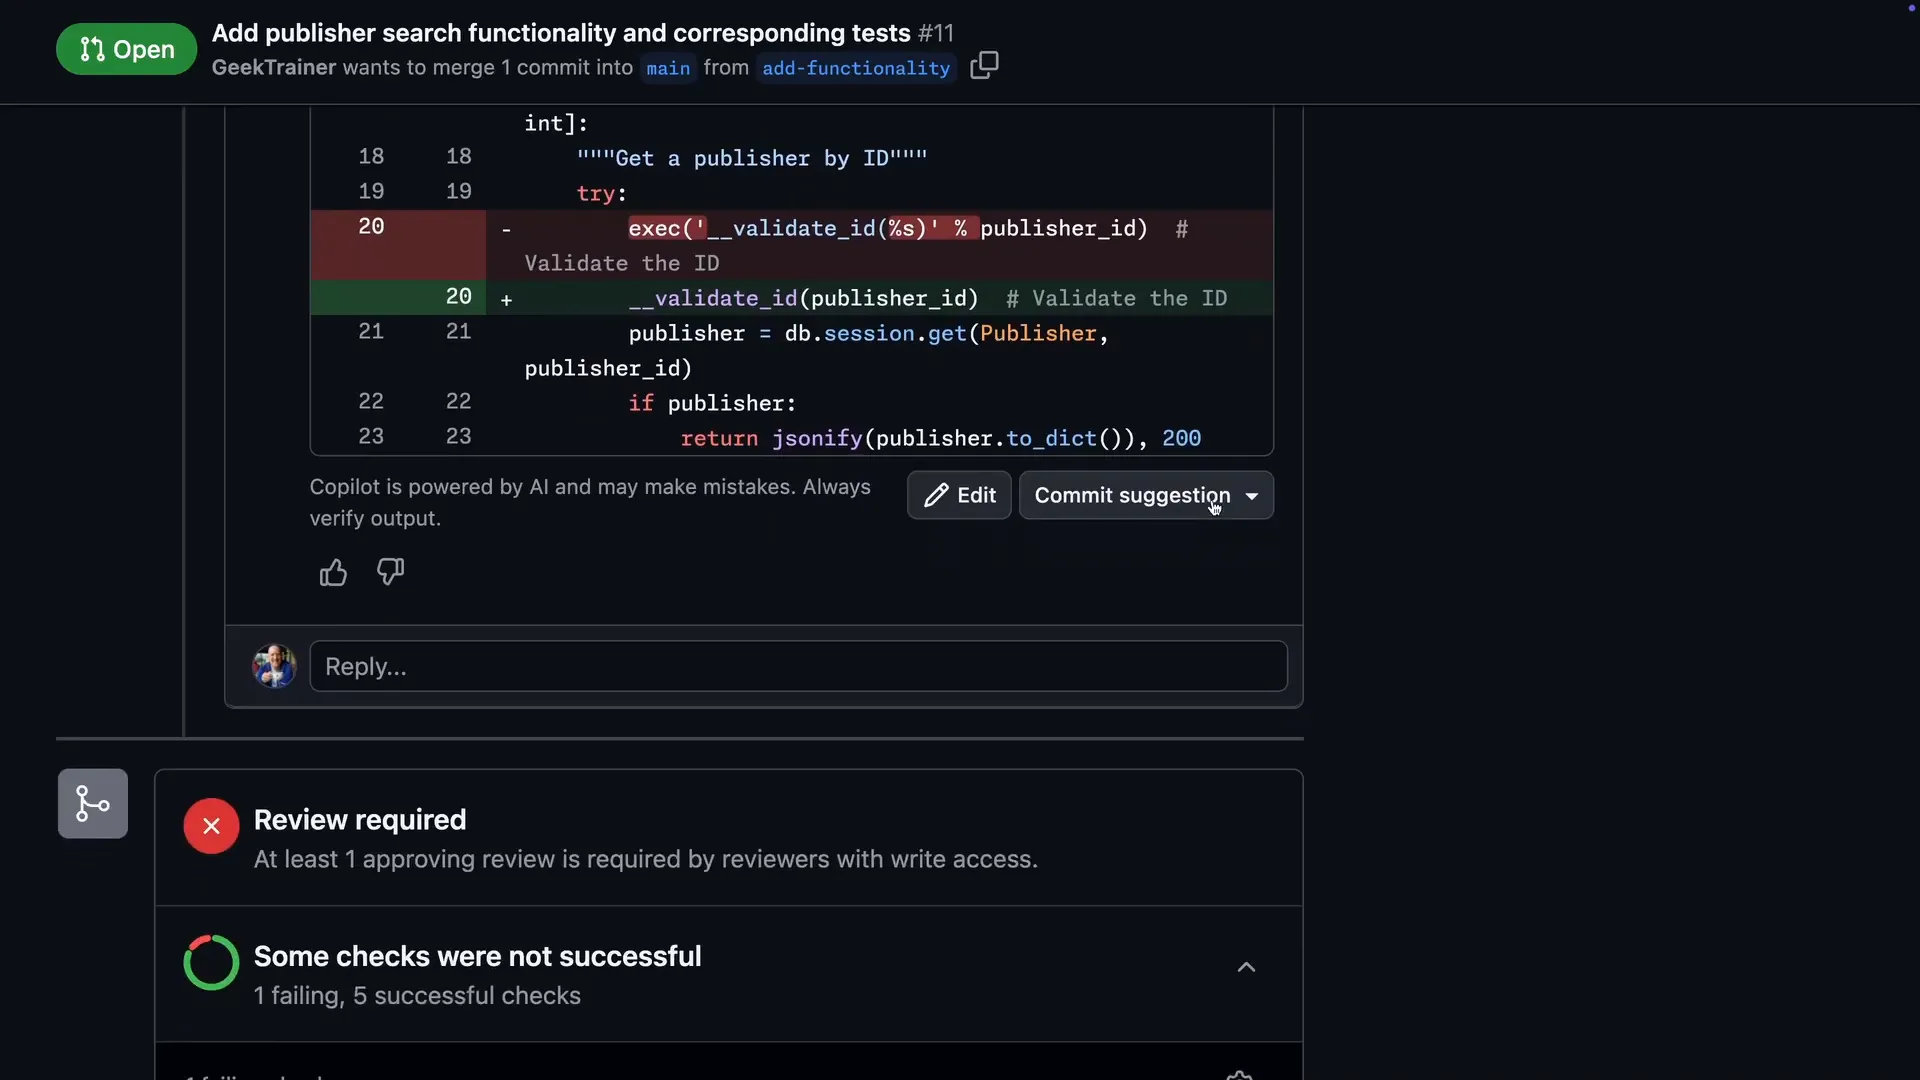
O Commit suggestion grava a correção direto no branch do pull request.Ver em 1:23 - 7
Veja o code scanning rodar novamente automaticamente
Ao confirmar a sugestão do Autofix aparece o banner "Alert fix successfully applied", o pull request ganha um segundo commit e o CodeQL reescaneia o branch — o alerta se fecha sozinho se a correção se sustentar.
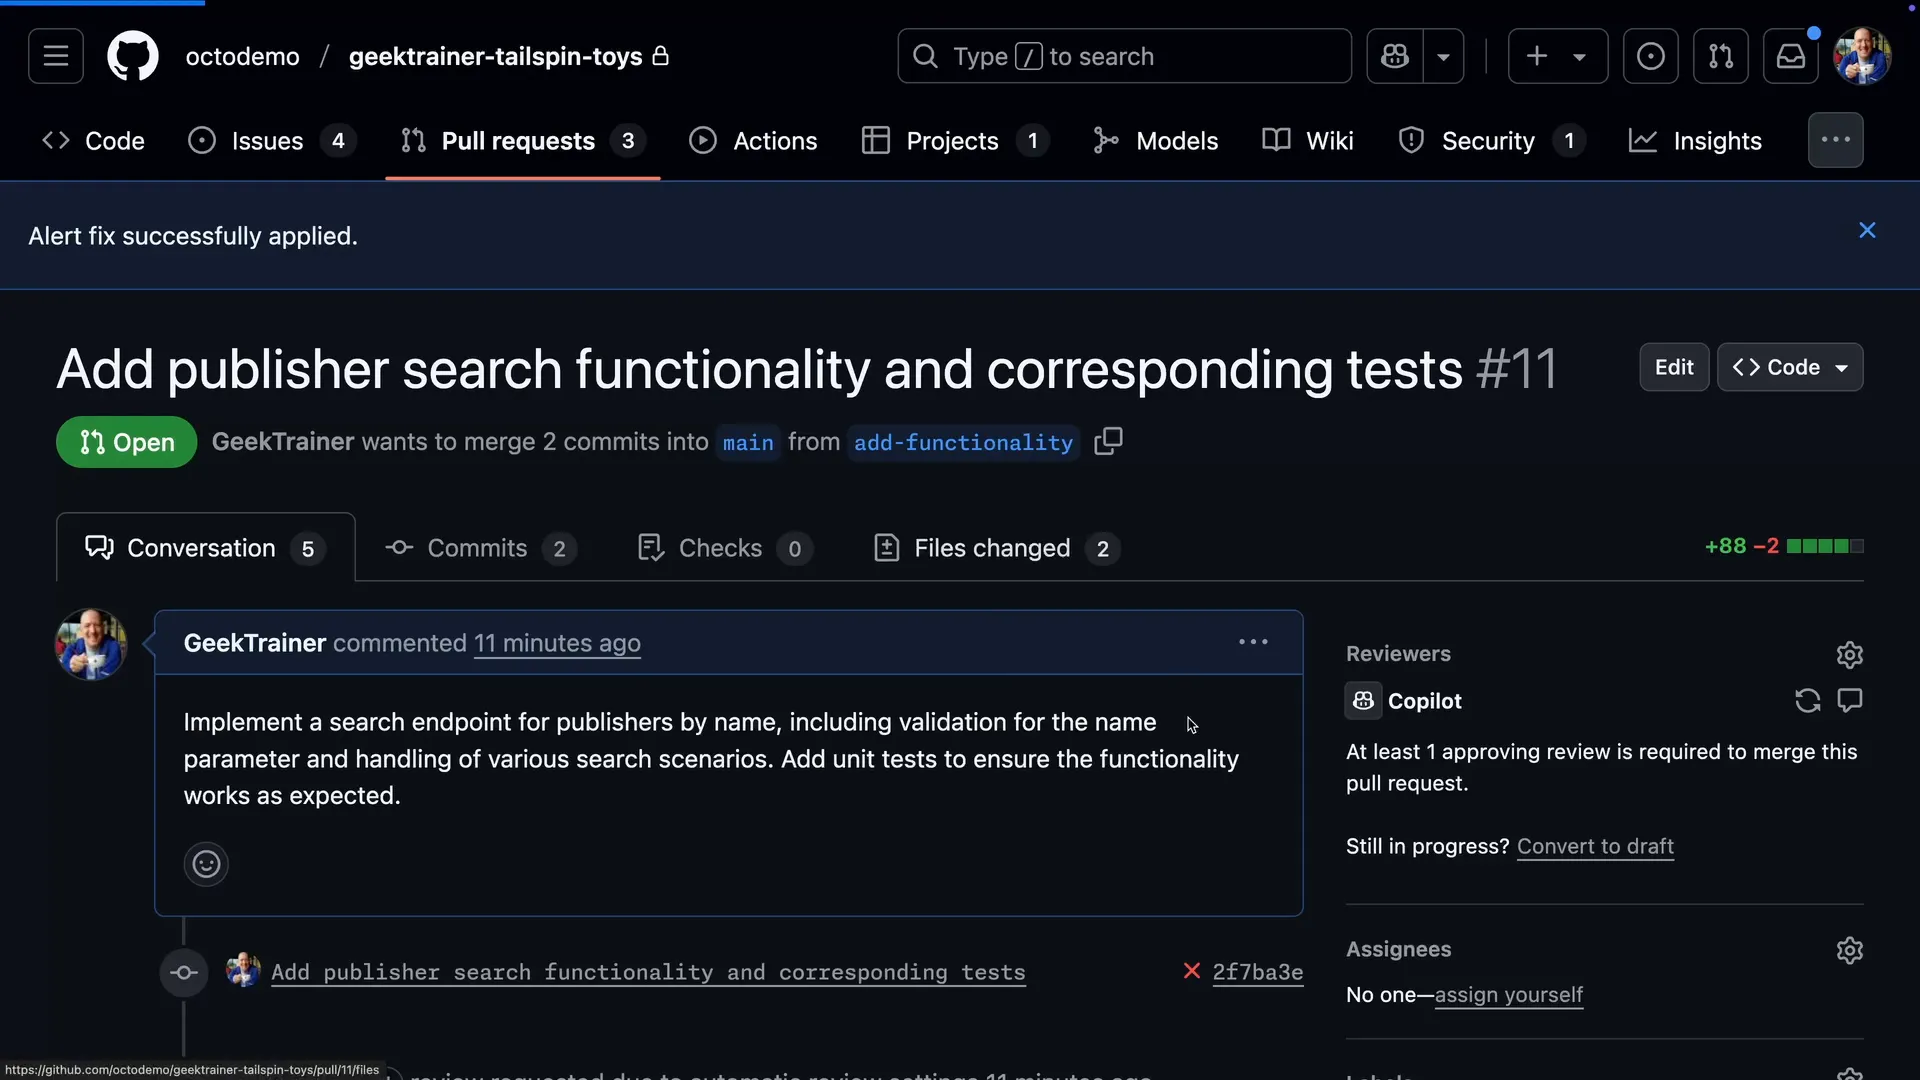
Corrigido significa re-escaneado: o CodeQL valida o branch após o commit da correção.Ver em 1:46 - 8
Zere os comentários restantes na aba Files
A aba Files changed mostra os comentários do Copilot ao lado dos diffs. Abra o Apply suggestion aqui, ajuste a mensagem do commit se quiser e confirme — sem voltar ao editor.
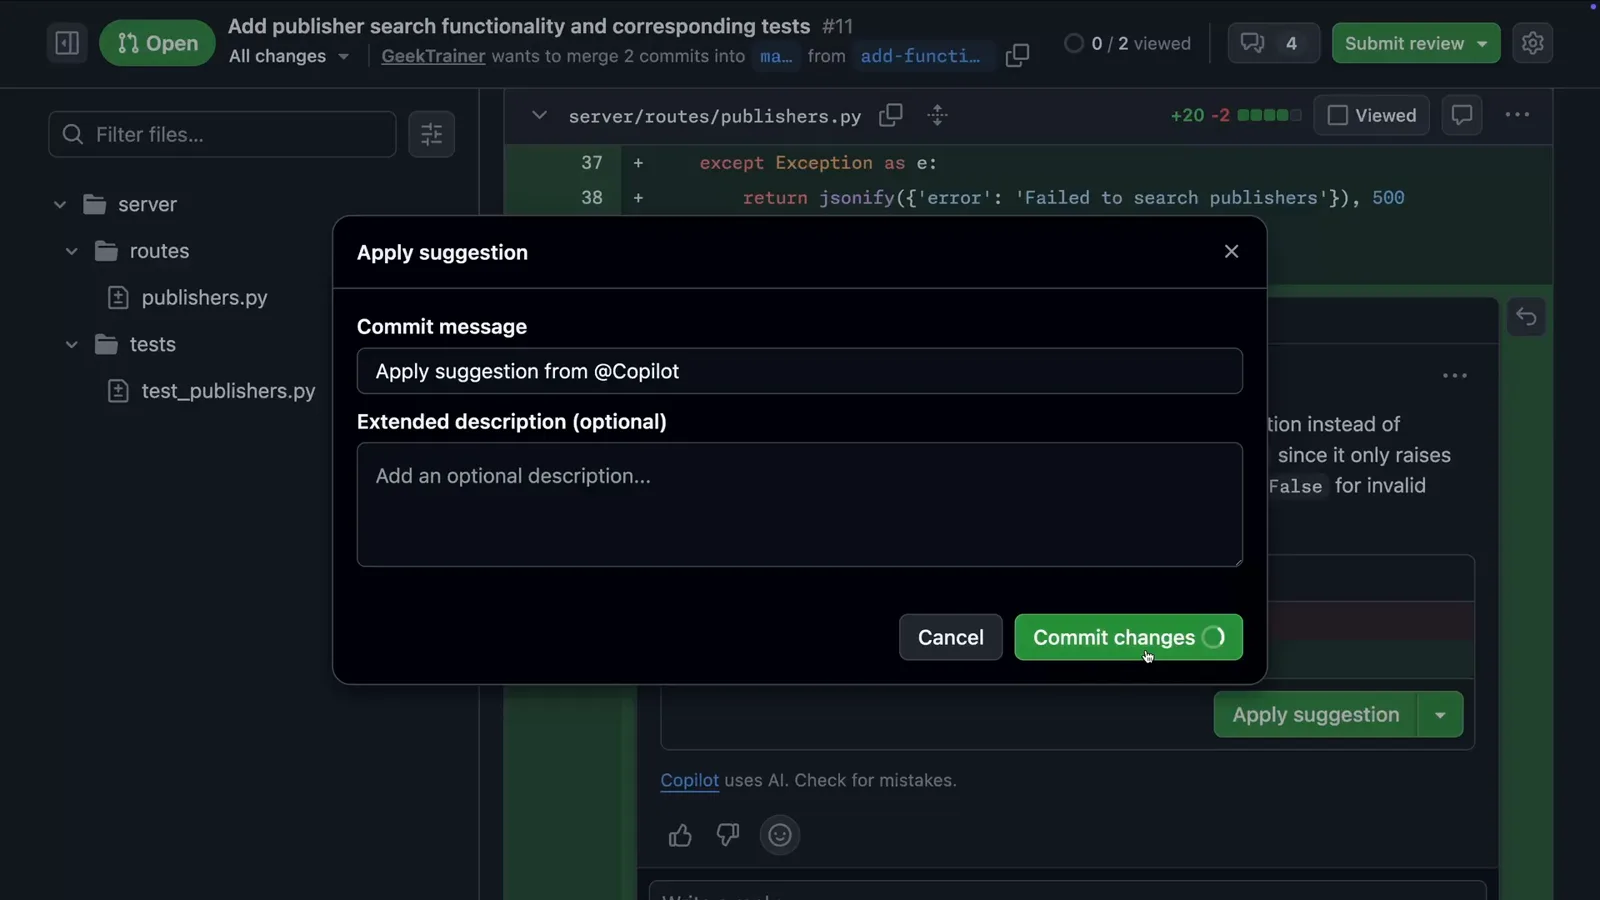
Os comentários de revisão continuam colados ao diff na aba Files, sugestões incluídas.Ver em 2:02
Tornar a revisão obrigatória com rulesets e instruções
- 9
Crie um ruleset que peça o Copilot automaticamente
Em Settings → Rulesets → New ruleset, direcione o seu branch padrão, expanda Require a pull request before merging, defina Required approvals como 1 e marque Automatically request Copilot code review. Todo pull request novo terá o Copilot como revisor sem ninguém precisar lembrar de clicar em Request.
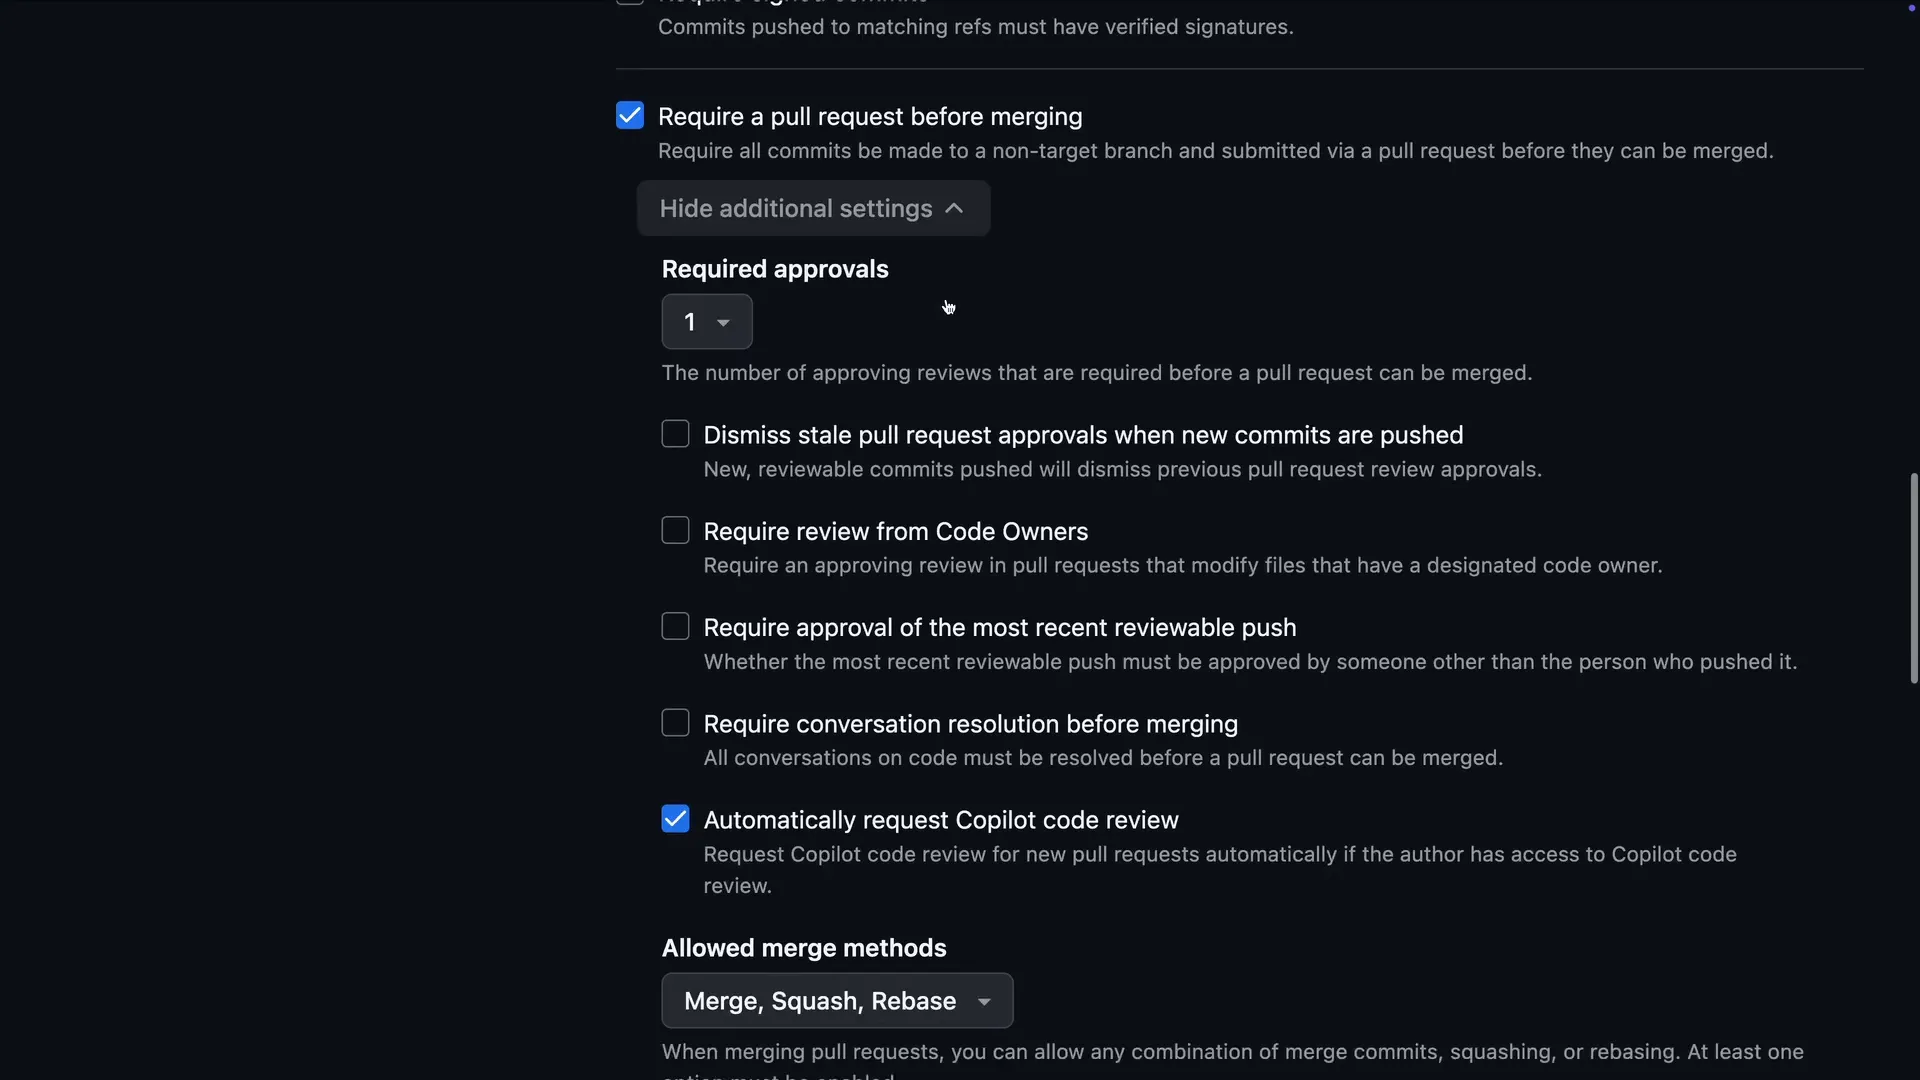
A caixa que coloca o Copilot em todo pull request novo dos branches direcionados.Ver em 2:26 - 10
Exija as verificações de status que guardam o merge
No mesmo ruleset, ative Require status checks to pass e adicione os jobs backend-tests e frontend-tests do seu workflow do GitHub Actions. Os merges agora esperam o verde.
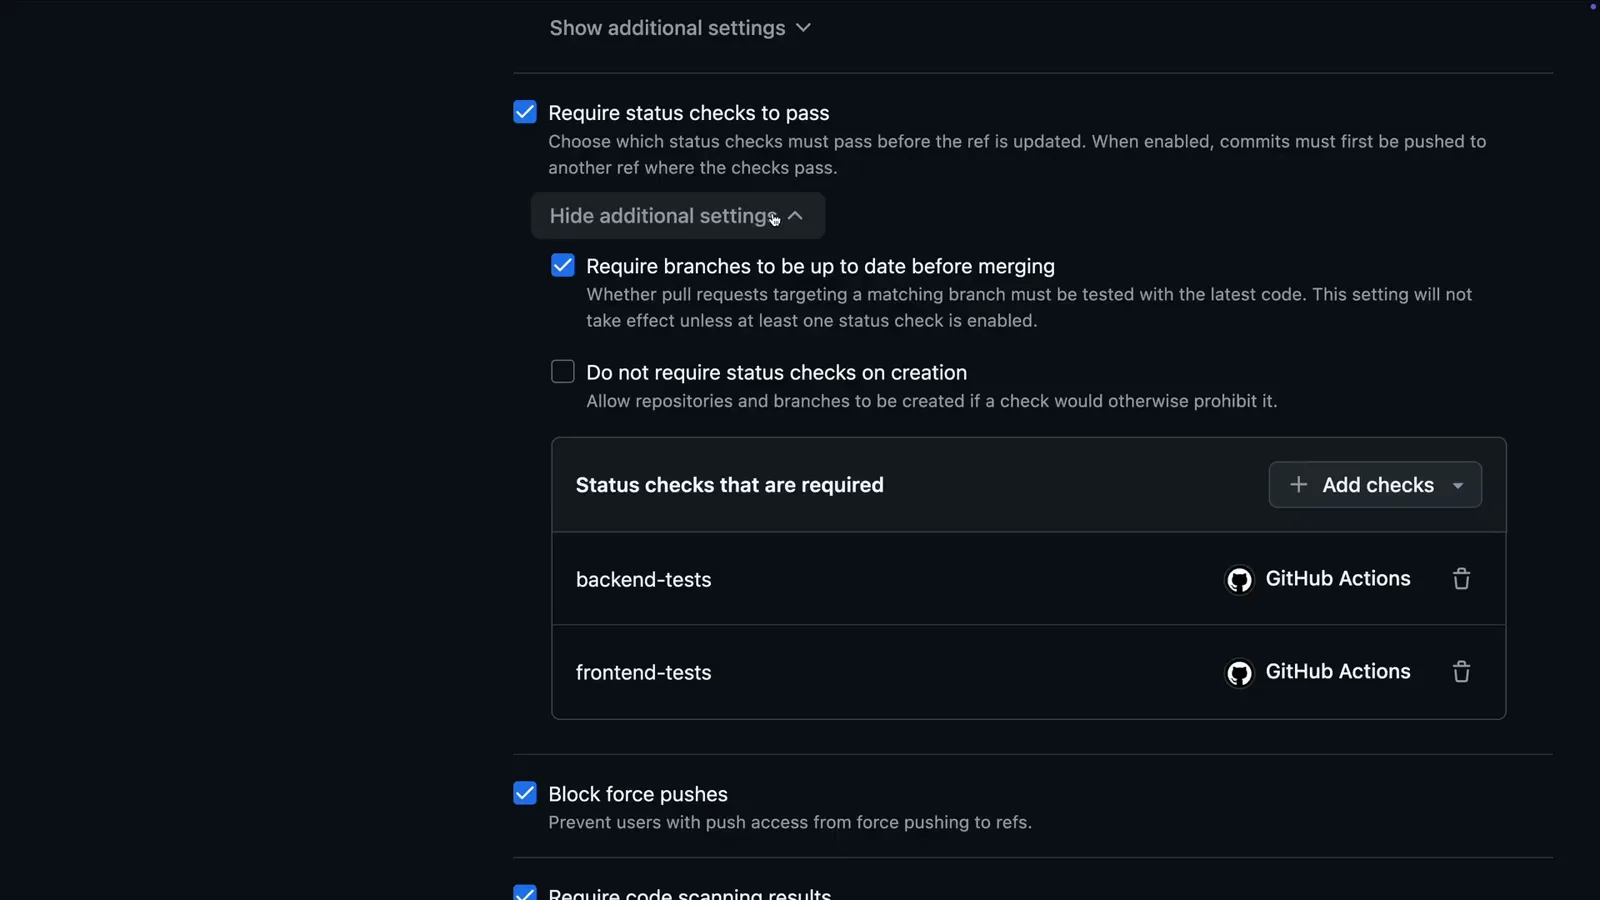
Dois jobs do Actions do repositório agora guardam cada merge.Ver em 2:32 - 11
Bloqueie merges com alertas de segurança em aberto
Ainda no ruleset, marque Require code scanning results e adicione o CodeQL com um limite: Security alerts: High or higher, Alerts: Errors. Uma descoberta de severidade alta congela o merge até ser corrigida.
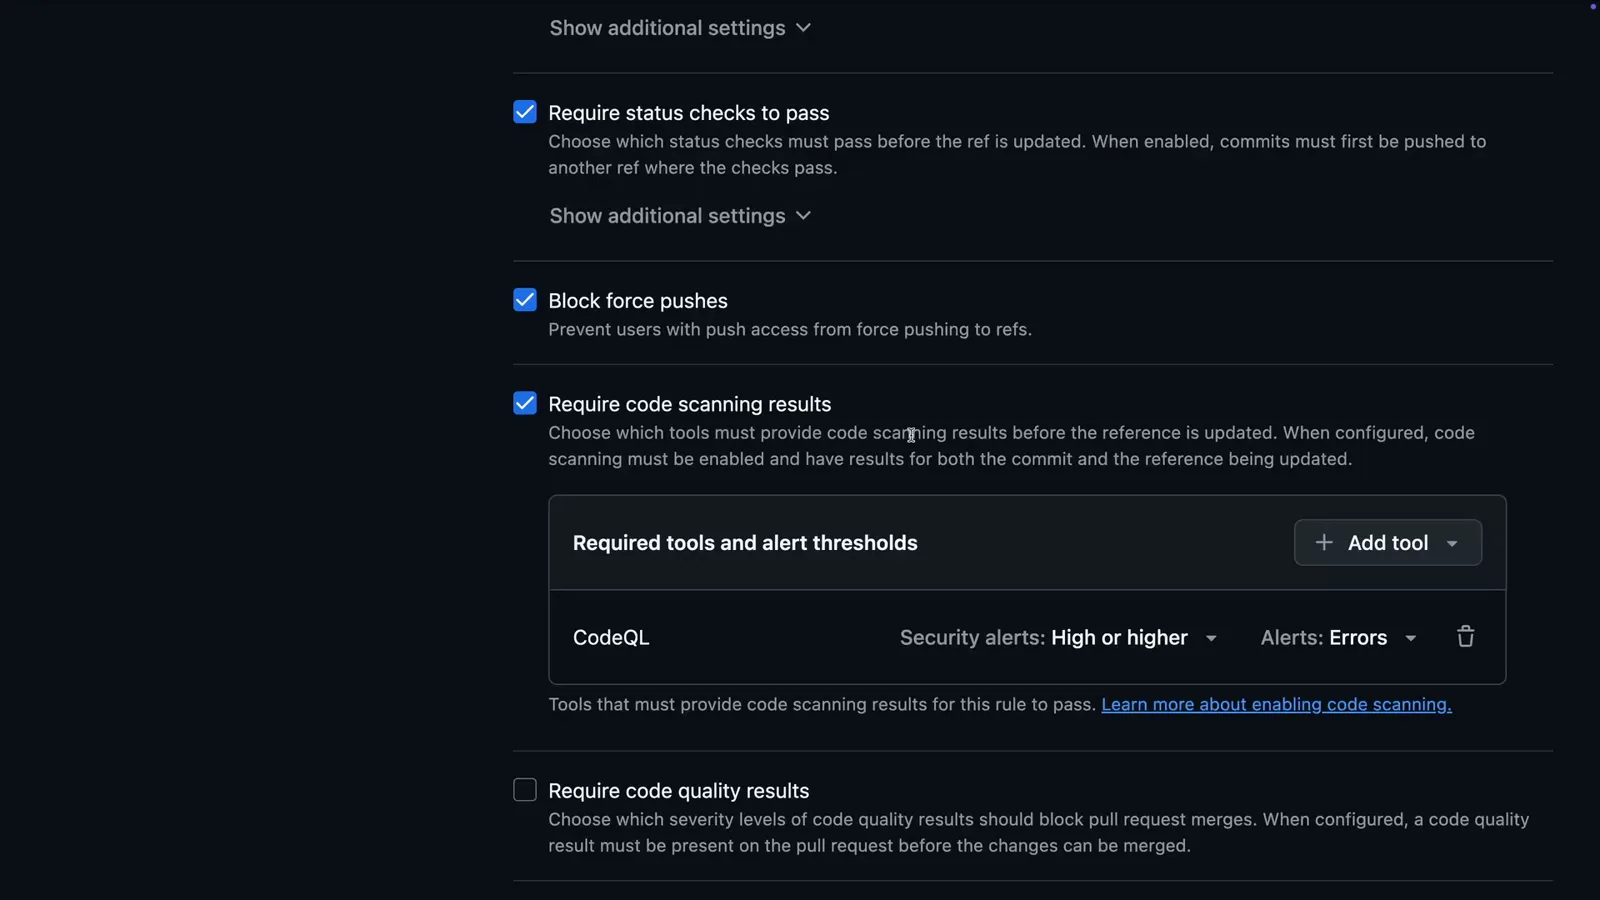
O limite do CodeQL decide quais alertas congelam um pull request.Ver em 2:42 - 12
Entregue seus padrões ao Copilot por escrito
Adicione .github/copilot-instructions.md ao repositório e descreva a stack e as regras — o Copilot Review lê esse arquivo em toda revisão e cita as suas diretrizes nos comentários.
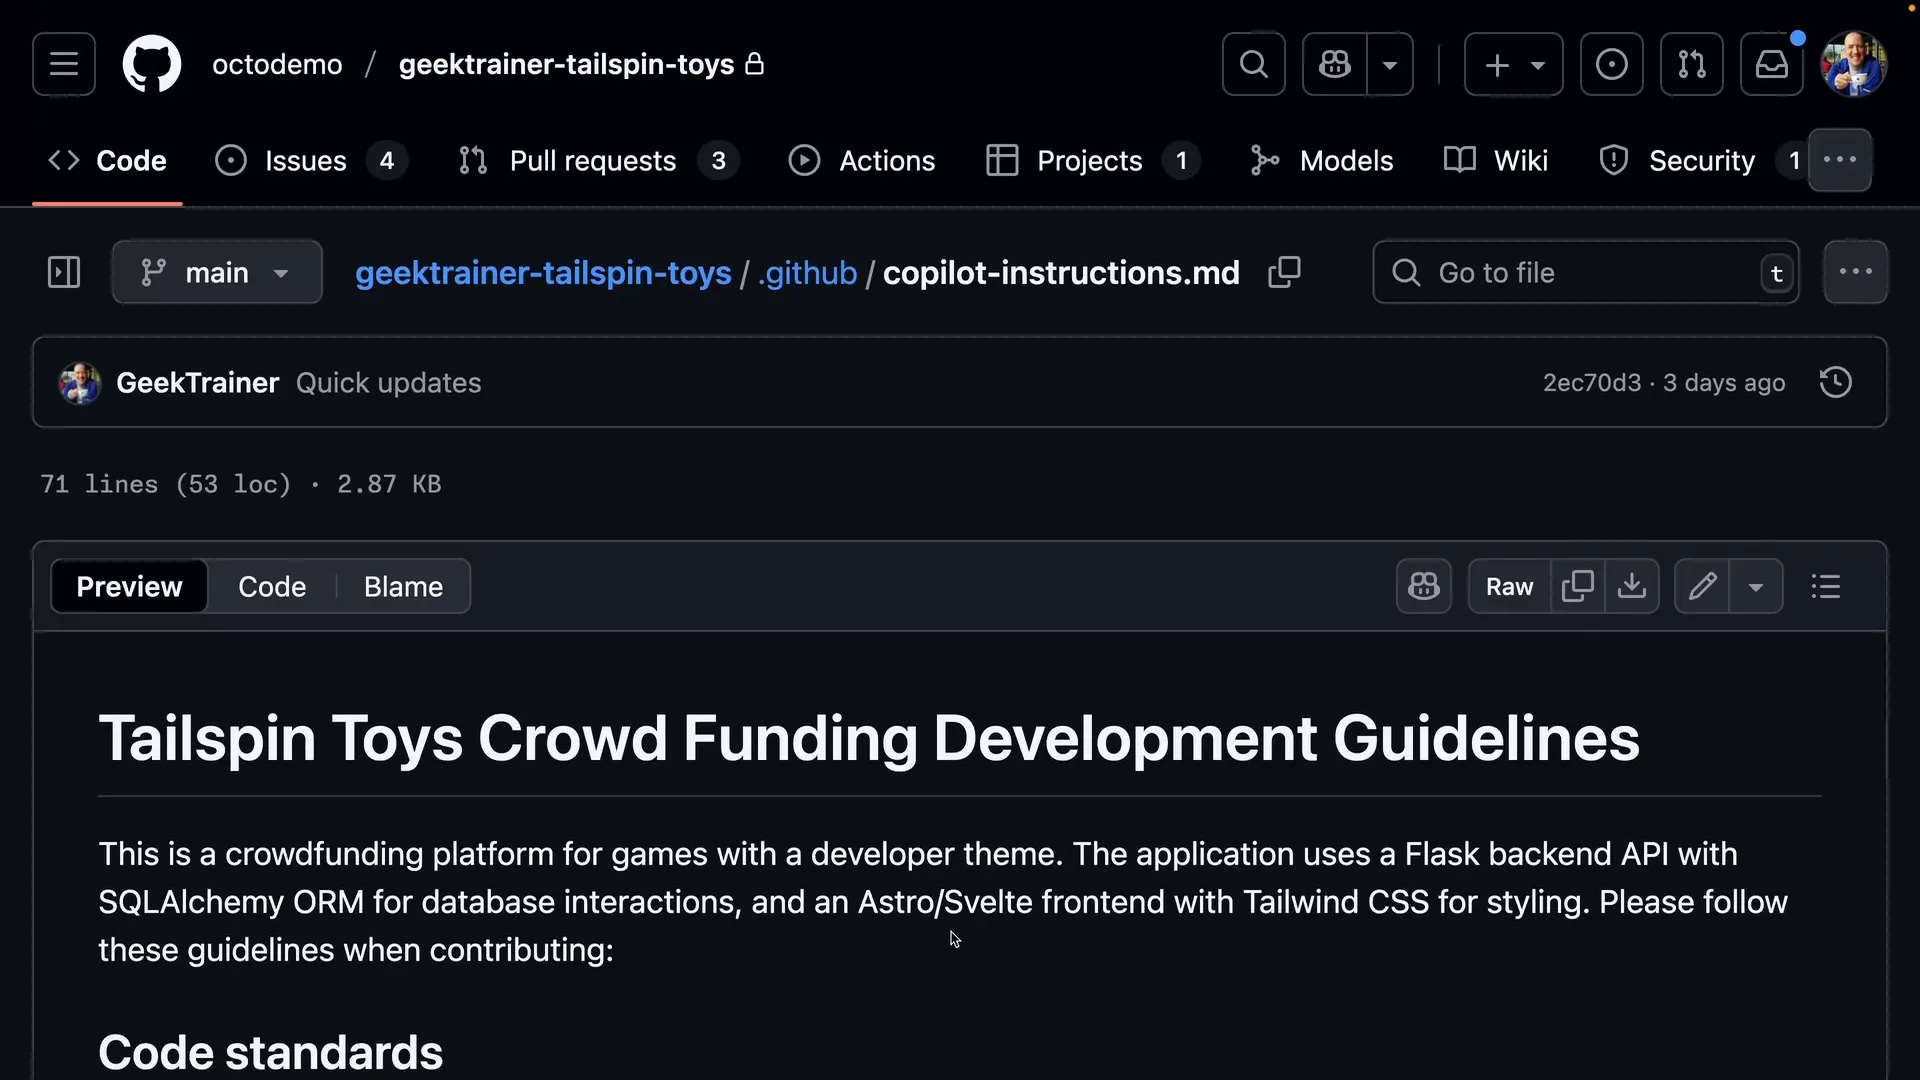
O arquivo vive em .github e toda revisão do Copilot o herda.Ver em 2:53
Revisar os pull requests que o próprio Copilot cria
- 13
Trate os pull requests do Copilot como os de um colega
O Copilot também cria pull requests — e o código dele merece o mesmo escrutínio. Abra o pull request dele, leia a descrição que ele escreveu e confirme que uma revisão humana é exigida antes do merge.
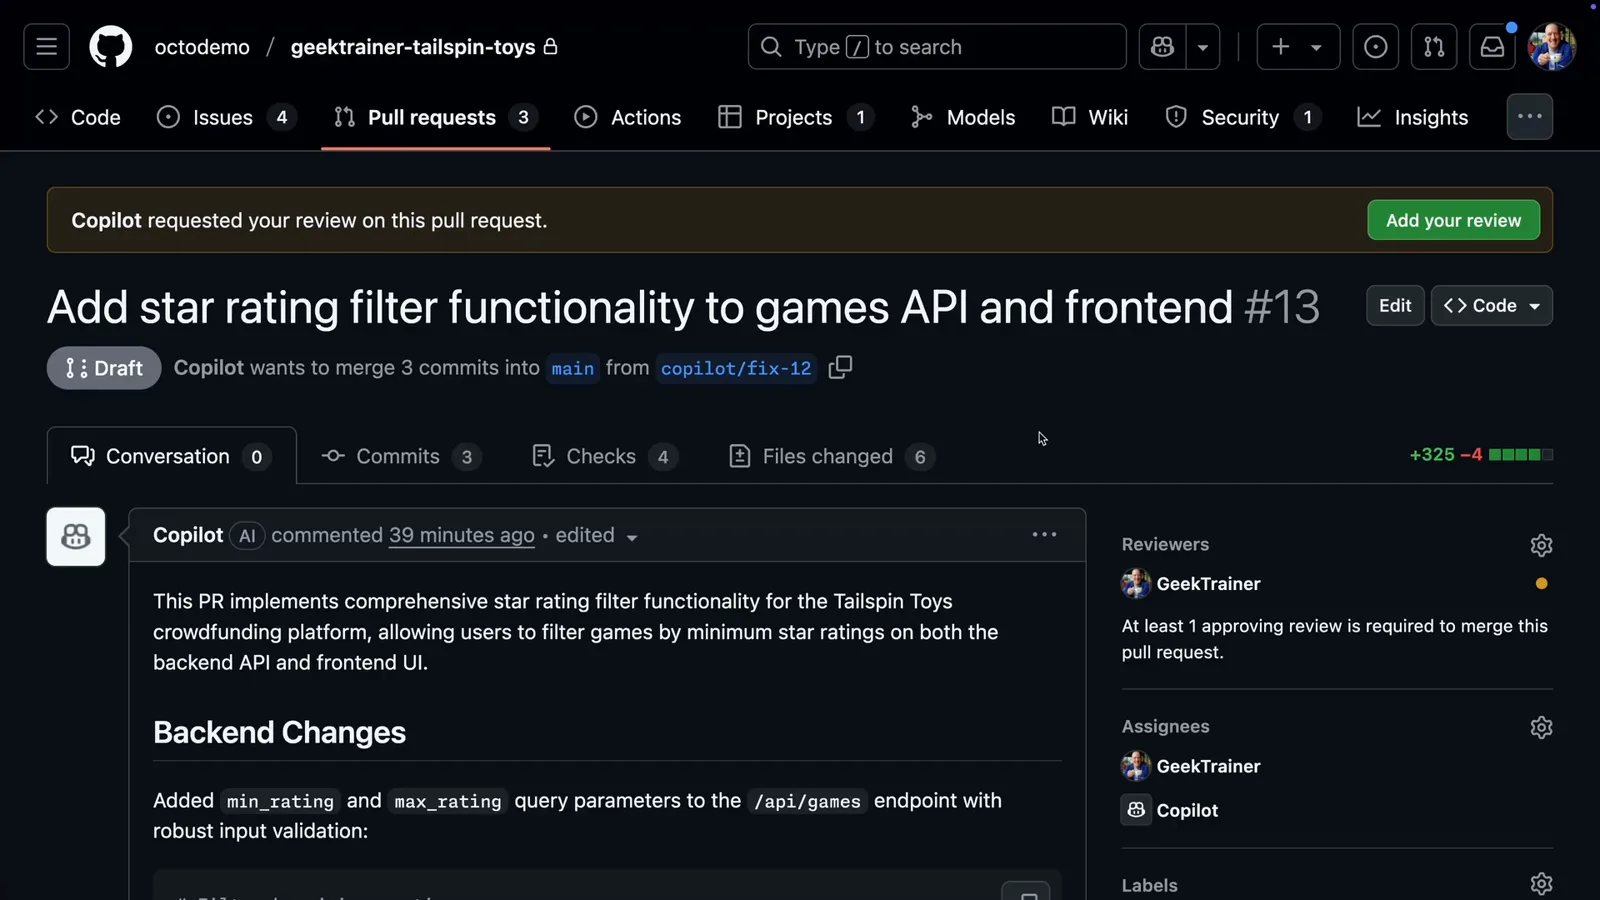
O Copilot abriu este pull request do branch copilot/fix-12 e pediu revisão humana.Ver em 3:12 - 14
Rode o branch em um codespace antes de aprovar
Abra um codespace no branch do Copilot e inicie a aplicação. O filtro de estrelas que o Copilot construiu funciona: então exerça a funcionalidade em vez de apenas ler o diff.
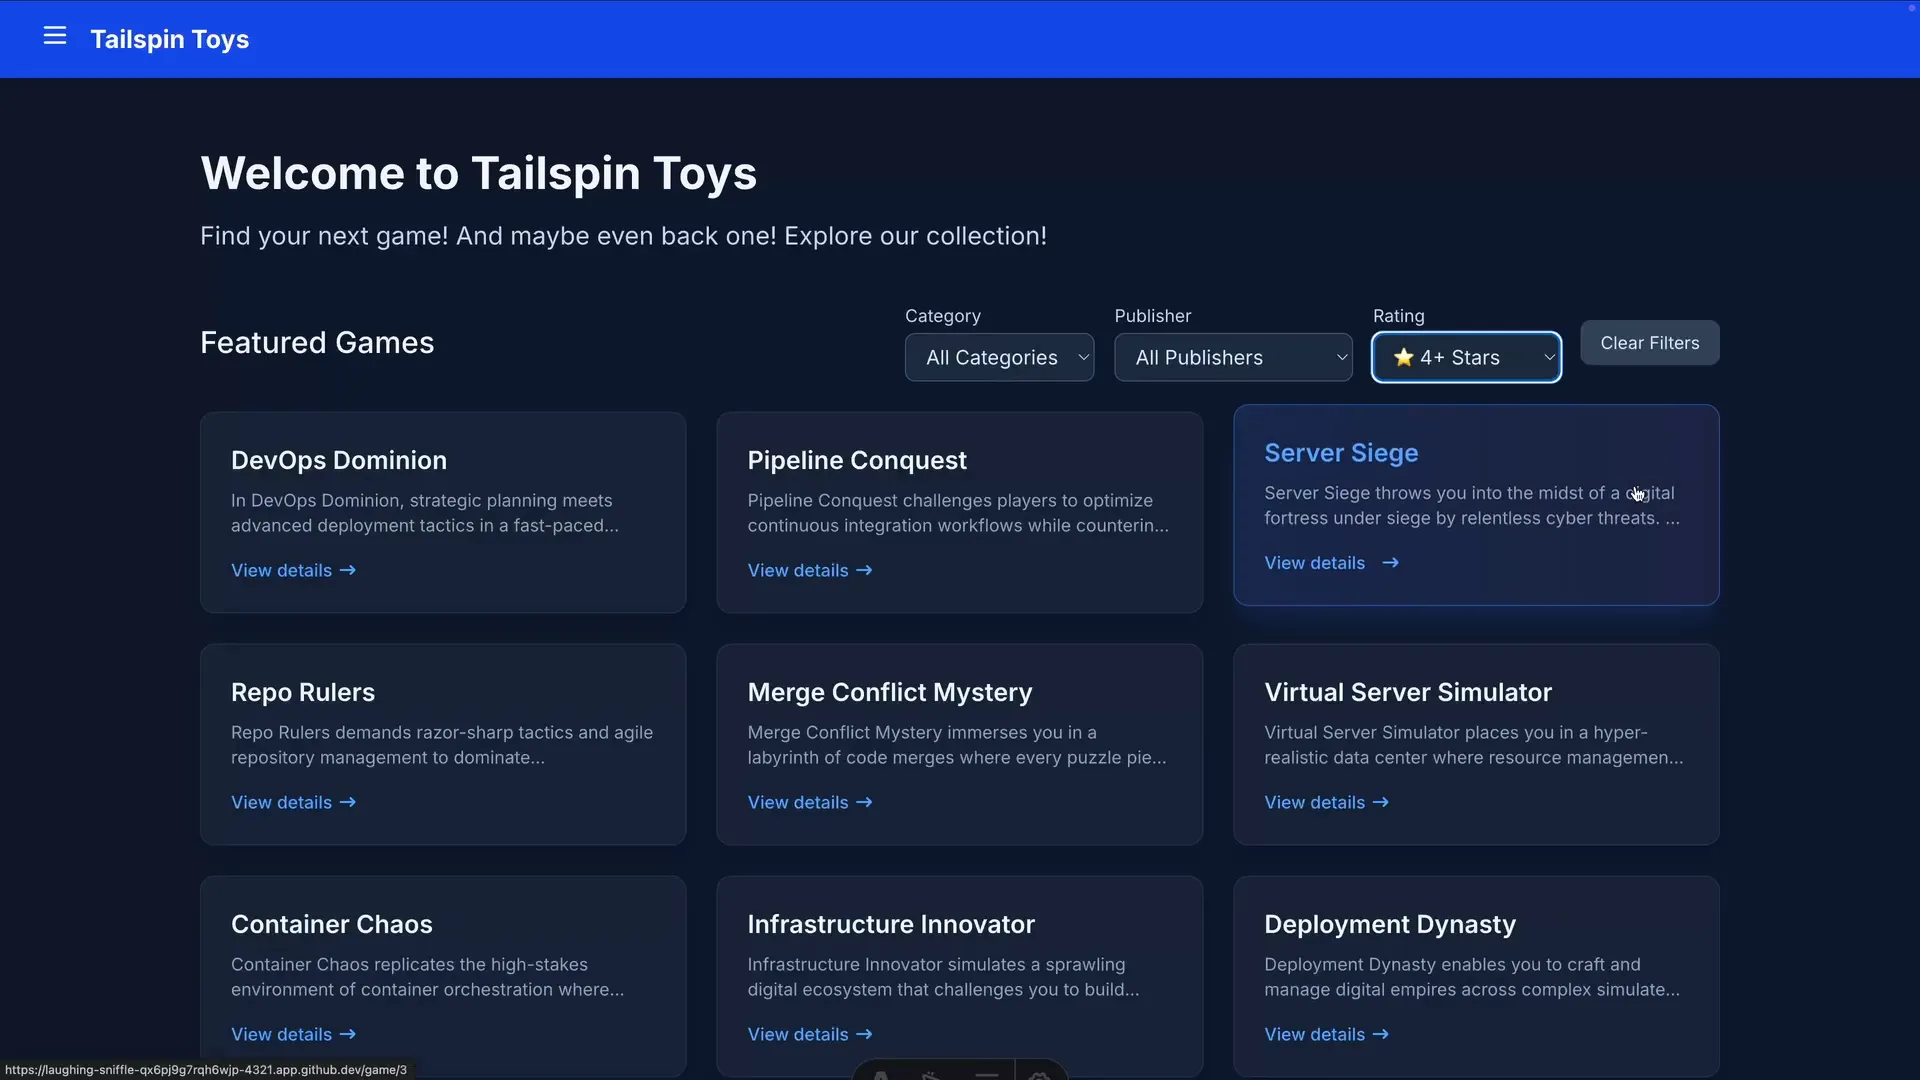
A URL do codespace serve o branch do Copilot ao vivo, com o filtro em 4+ stars.Ver em 3:42 - 15
Peça alterações mencionando @copilot
Viu uma lacuna? Comente no pull request mencionando @copilot com os detalhes. O Copilot envia commits de acompanhamento para o mesmo pull request, sem reclamar de scope creep.
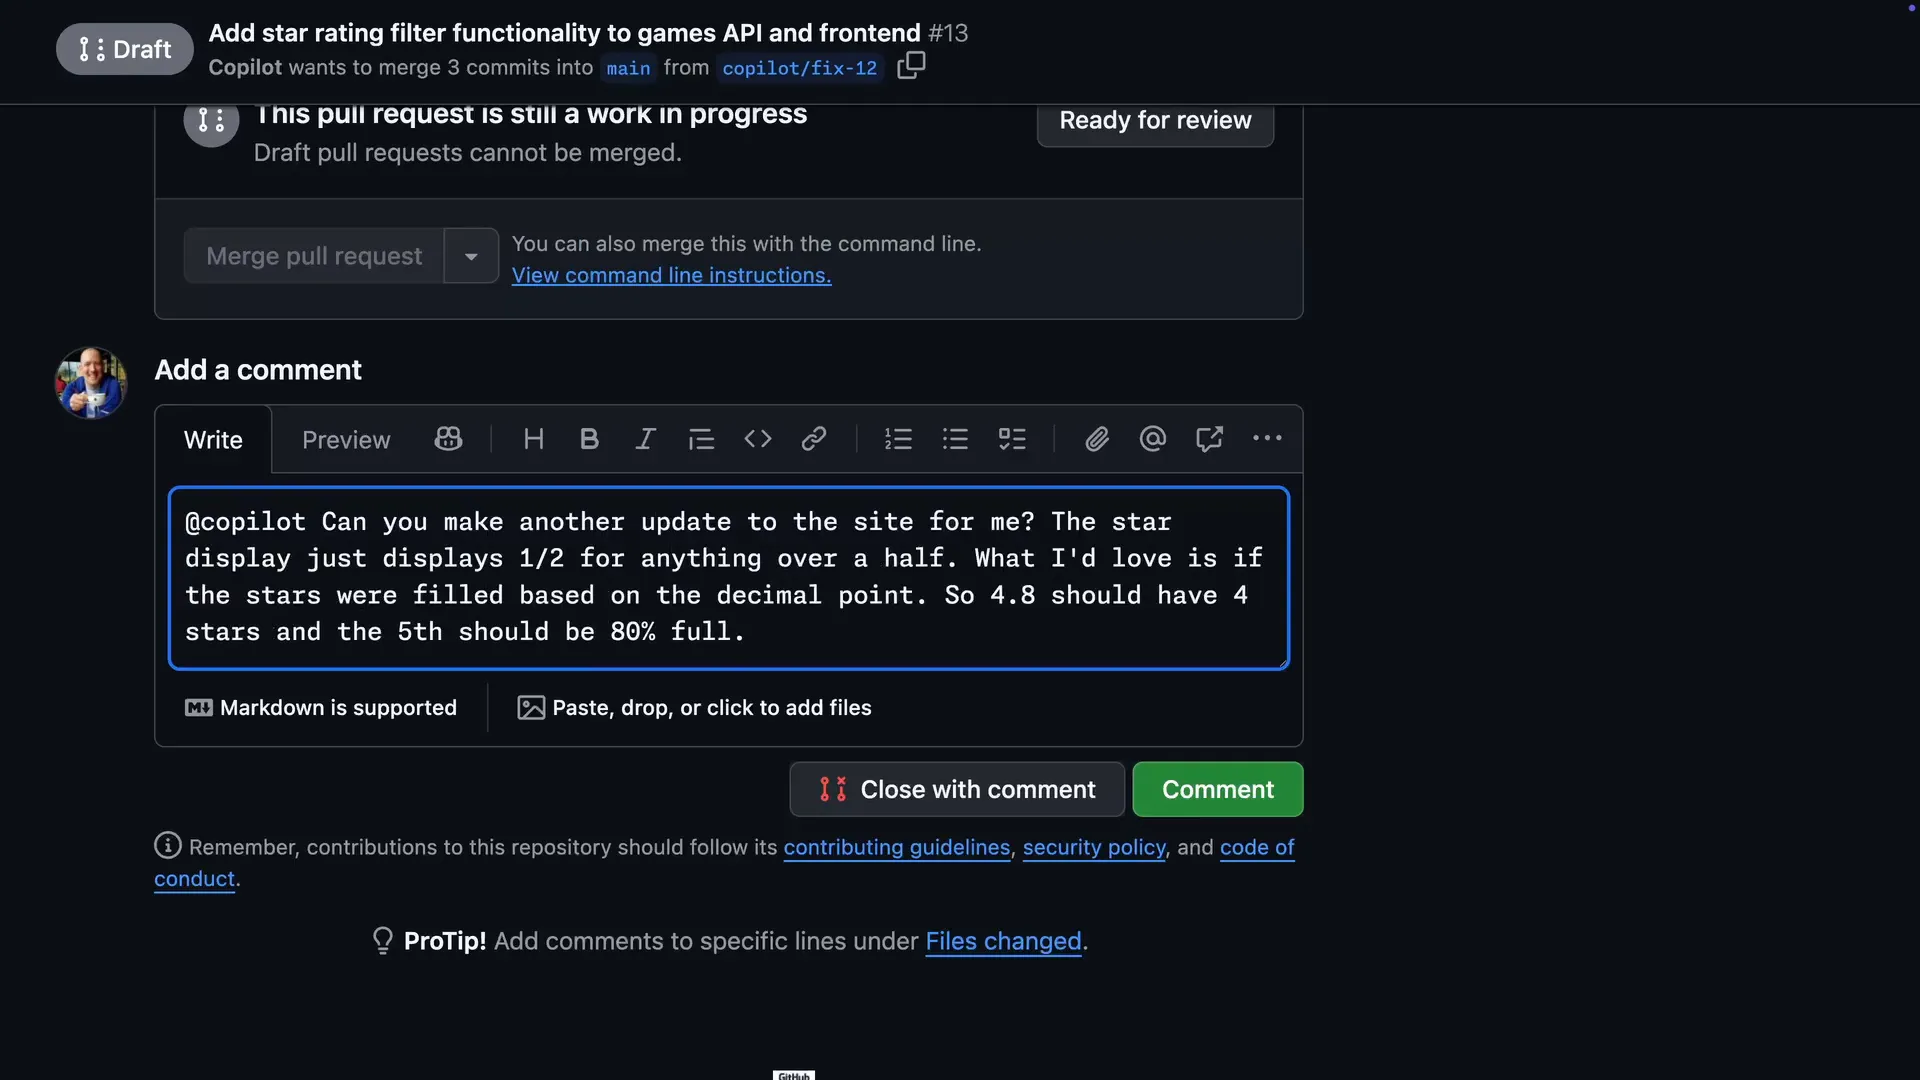
Um comentário para @copilot basta para mandar o agente de volta ao trabalho.Ver em 3:57 - 16
Aprove as execuções de workflow nos PRs do Copilot
Por segurança, as Actions de um pull request criado pelo Copilot ficam na fila até um humano aprová-las. Pressione Approve workflows to run e deixe backend-tests, frontend-tests e CodeQL ficarem verdes antes do merge.
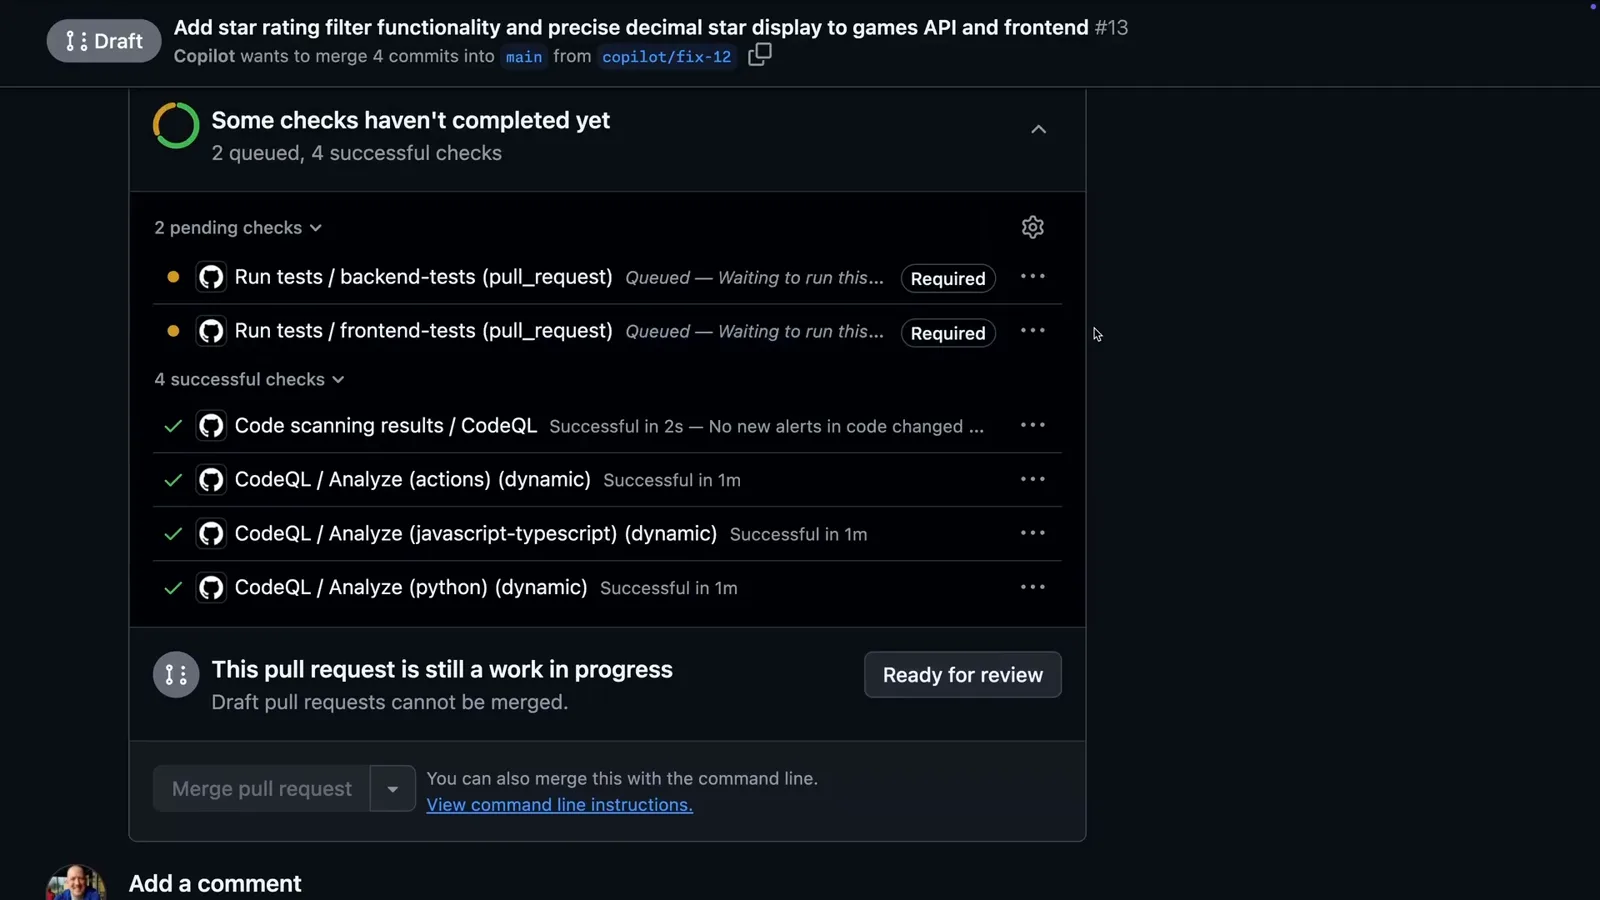
Na fila significa esperando você: PRs do Copilot precisam de um toque humano antes de as Actions rodarem.Ver em 4:18