
Как настроить код-ревью GitHub Copilot: пошаговый туториал
Copilot может ревьюить каждый pull request на GitHub: запросите ревью вручную, примените предложенные правки в один клик, а затем сделайте ревью обязательным через rulesets. Шестнадцать иллюстрированных шагов по официальному скринкасту GitHub.
Коротко: настроить код-ревью Copilot за четыре действия
- Откройте pull request и в блоке Reviewers → Copilot нажмите Request. Обзорный комментарий и встроенные предложения обычно приходят меньше чем за 30 секунд.
- Применяйте правки кнопкой Commit suggestion — IDE не нужна. После коммита от Copilot Autofix сканирование кода перезапускается и само закрывает алерт.
- Сделайте обязательным: ruleset с Require a pull request before merging и галочкой Automatically request Copilot code review ставит Copilot ревьюером каждого нового pull request.
- Опишите свои стандарты в .github/copilot-instructions.md; AGENTS.md в корне репозитория и файлы .instructions.md для отдельных путей уточняют, что Copilot проверяет.
How to automate code reviews and testing with GitHub Copilot
Видео:GitHub4:36
Configuring code review by GitHub Copilot
Документация:GitHub Docs
Все скриншоты на этой странице взяты из официального скринкаста GitHub (демо-репозиторий); текст написан независимо, каждая настройка сверена с GitHub Docs.
Исходное видео — официальный YouTube-канал GitHub, ссылки ведут с точными таймкодами. Комментарии Copilot на скриншотах — демо-контент из этой записи.
Настройка код-ревью GitHub Copilot шаг за шагом
Читаем ревью Copilot в вашем pull request
- 1
Откройте pull request и найдите Copilot в блоке Reviewers
Copilot появляется в блоке Reviewers сразу после создания pull request — либо потому что вы добавили его сами, либо потому что его запросил ваш ruleset. Запись в таймлайне "review requested due to automatic review settings" подтверждает, что автоматизация сработала.
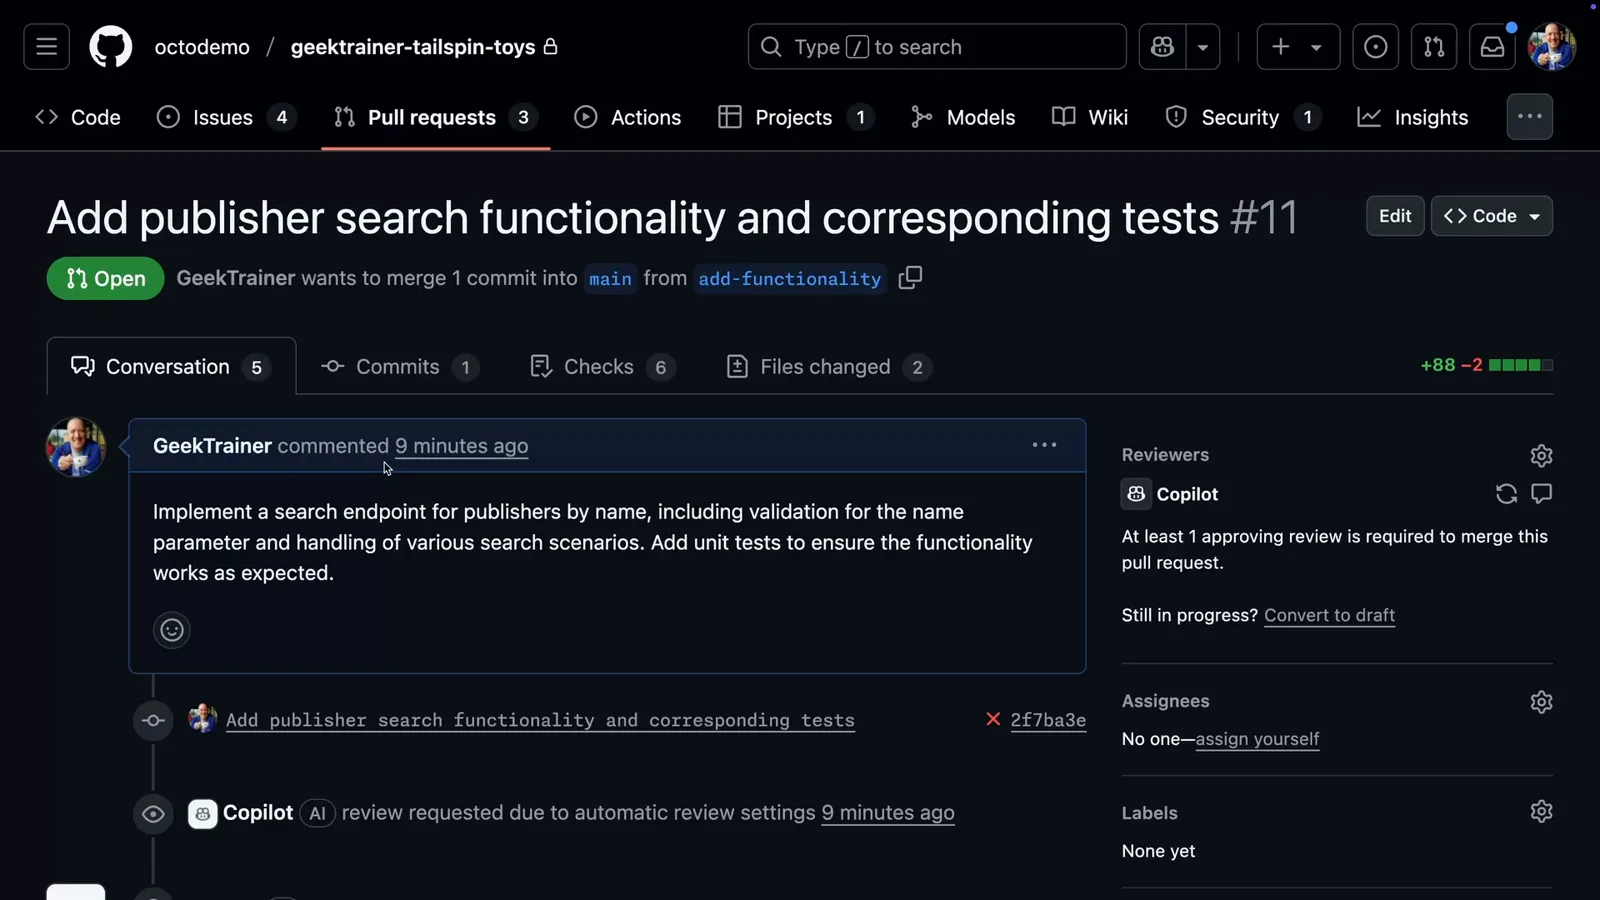
Едва открывшись, pull request уже стоит в очереди на ревью Copilot.Смотреть на 0:10 - 2
Начните с Pull Request Overview от Copilot
Первый комментарий Copilot — сводка: что делает pull request, какие файлы он проверил и сколько комментариев оставил. Считайте его оглавлением всего ревью.
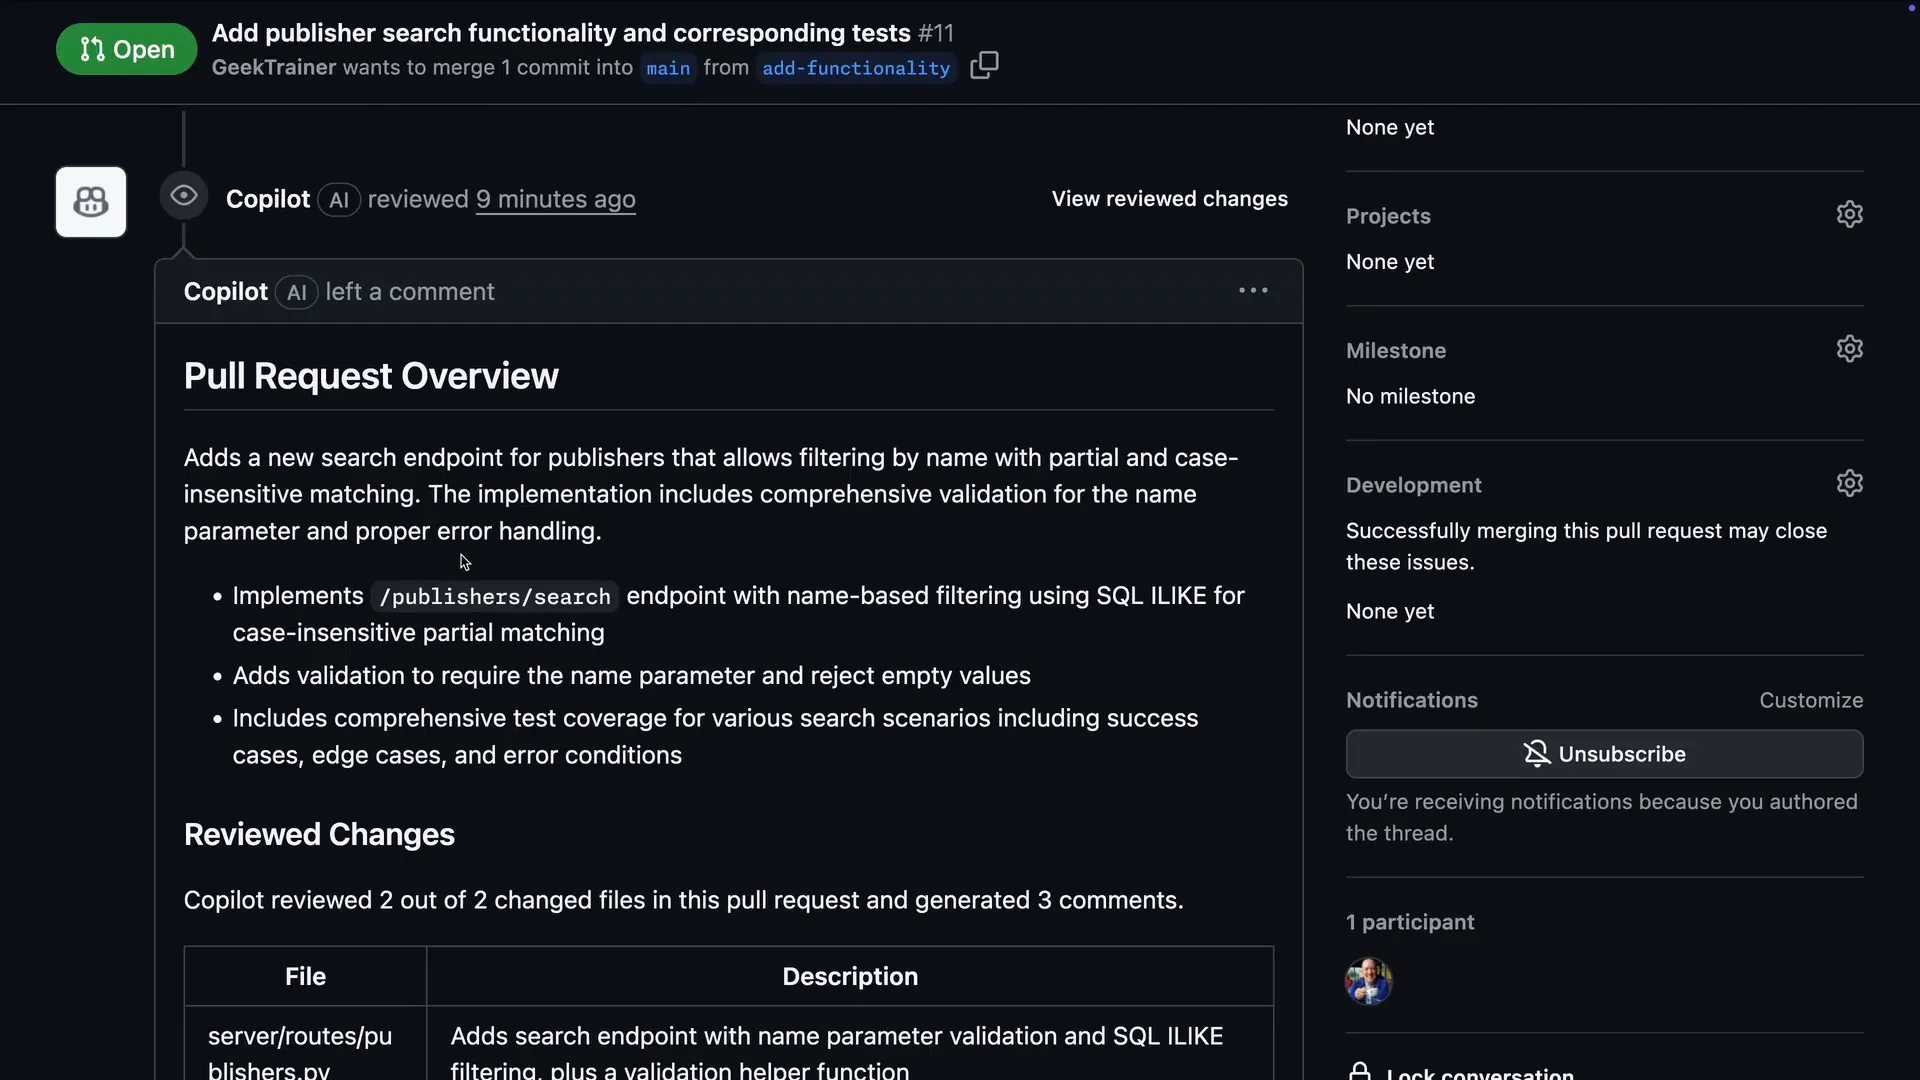
Из обзорного комментария видно, что Copilot прочитал, еще до первого встроенного замечания.Смотреть на 0:20 - 3
Читайте встроенные комментарии с готовыми правками
Встроенные комментарии попадают точно в проблемные строки. Этот помечает exec() со строковым форматированием как риск инъекции кода и прикладывает блок с предложением правки, готовой к применению.
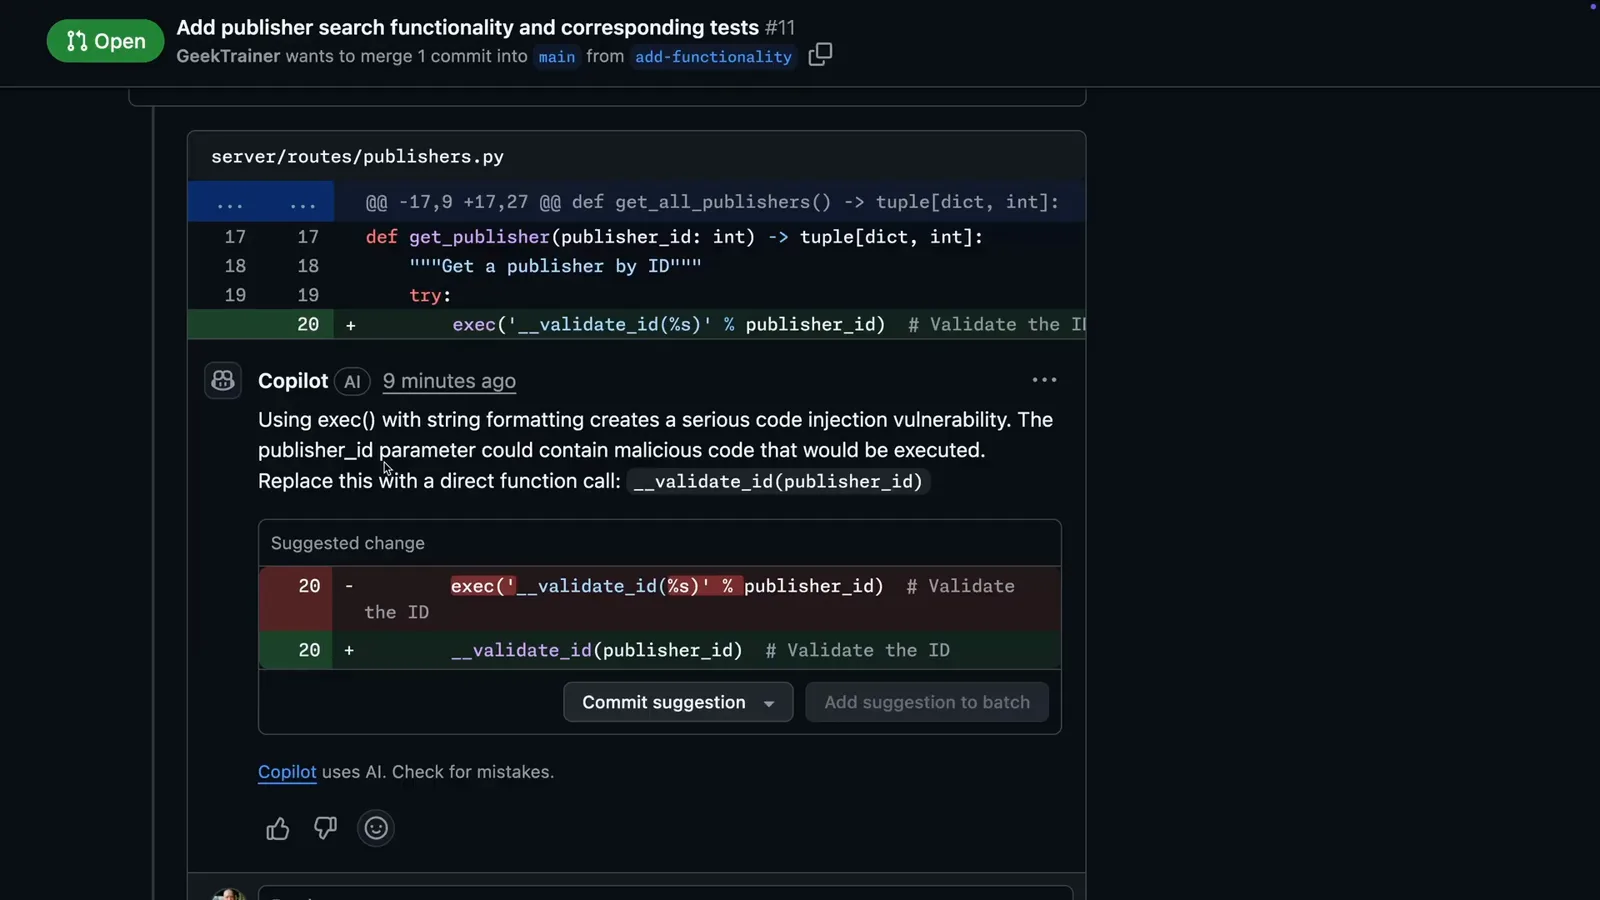
Сначала серьезное: к алерту об инъекции прилагается правка в один клик.Смотреть на 0:32 - 4
Проверьте замечания по стилю и аннотациям типов
Copilot соблюдает и конвенции вашего репозитория — здесь он цитирует ваши guidelines и предлагает точную аннотацию, которой не хватает. Кнопки «палец вверх/вниз» оценивают комментарий и улучшают будущие ревью.
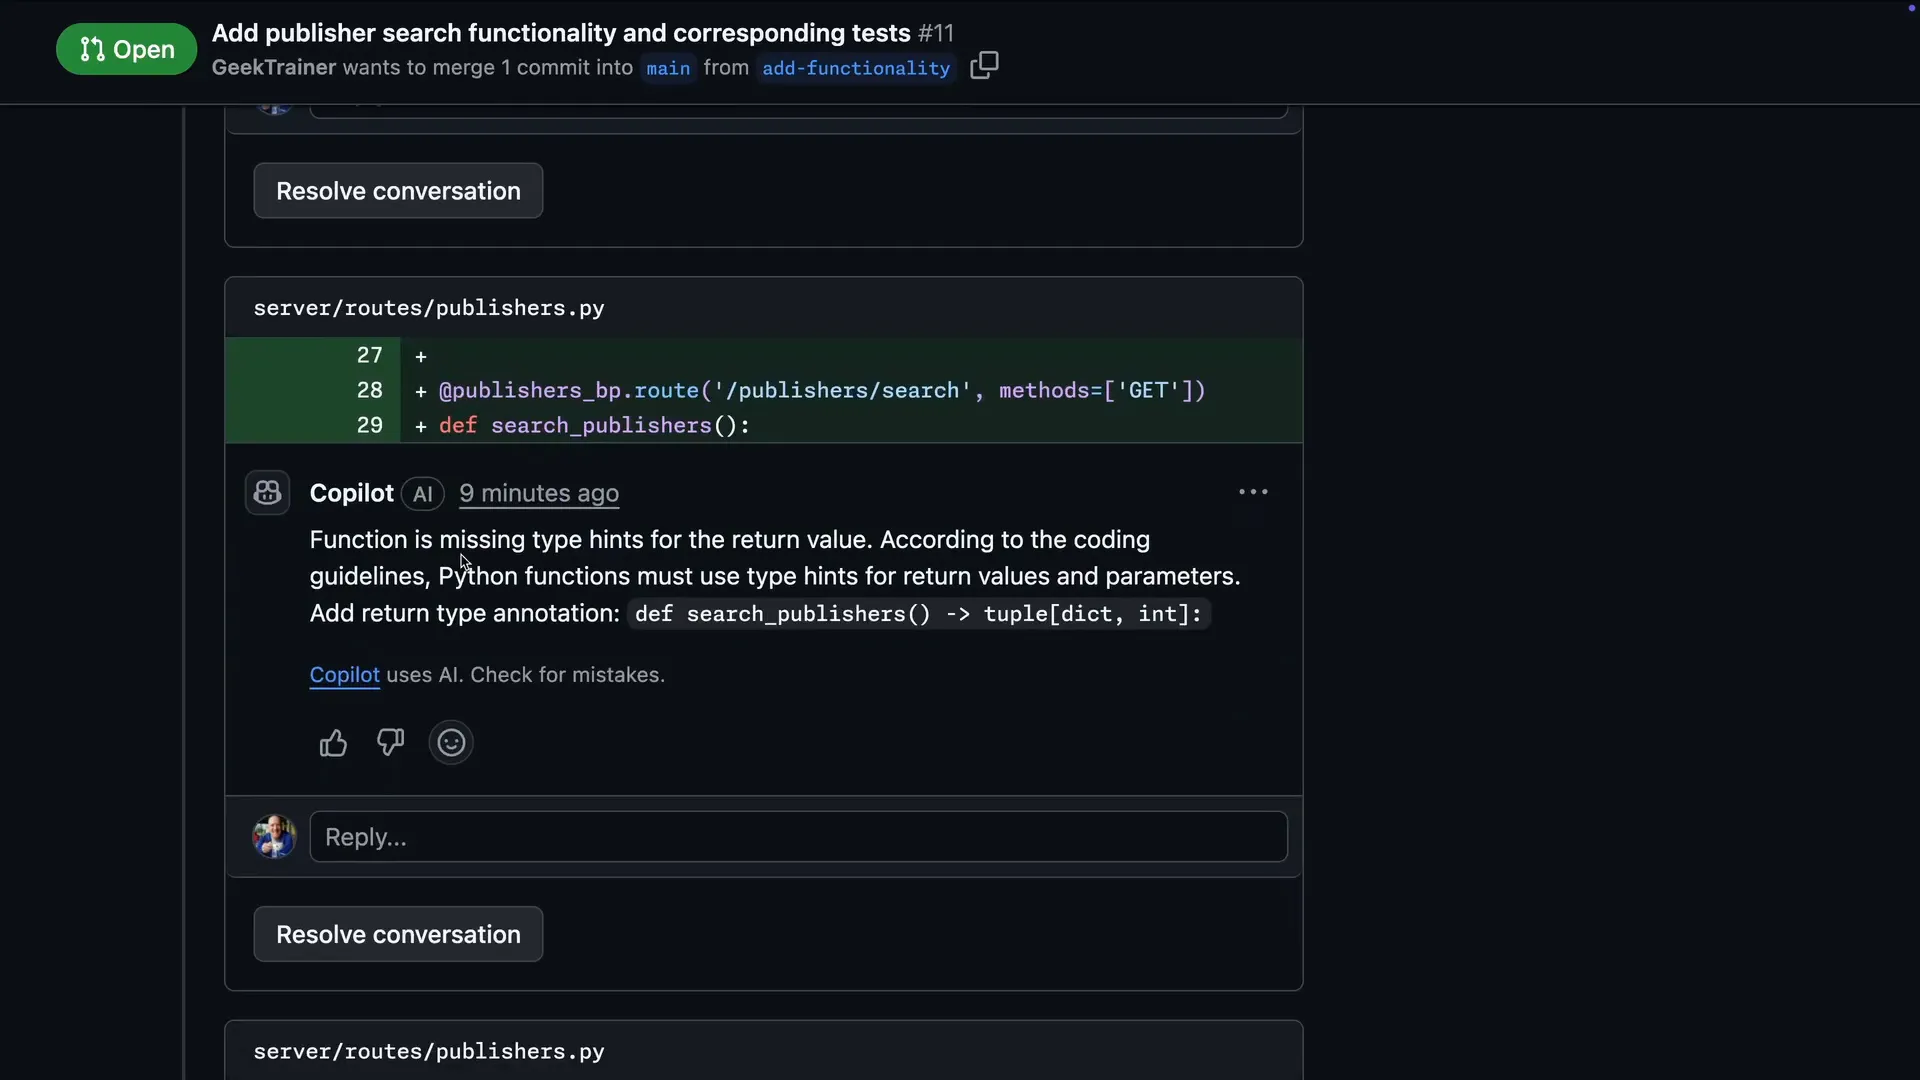
Замечания о конвенциях цитируют ваши же правила в ответ.Смотреть на 0:52
Исправляем то, что отметили Copilot и сканирование кода
- 5
Сравните находки Copilot со сканированием кода
Бот github-advanced-security помечает тот же вызов exec() как алерт CodeQL об инъекции кода. Ниже Copilot Autofix добавляет объяснение уязвимости и предлагаемое исправление.
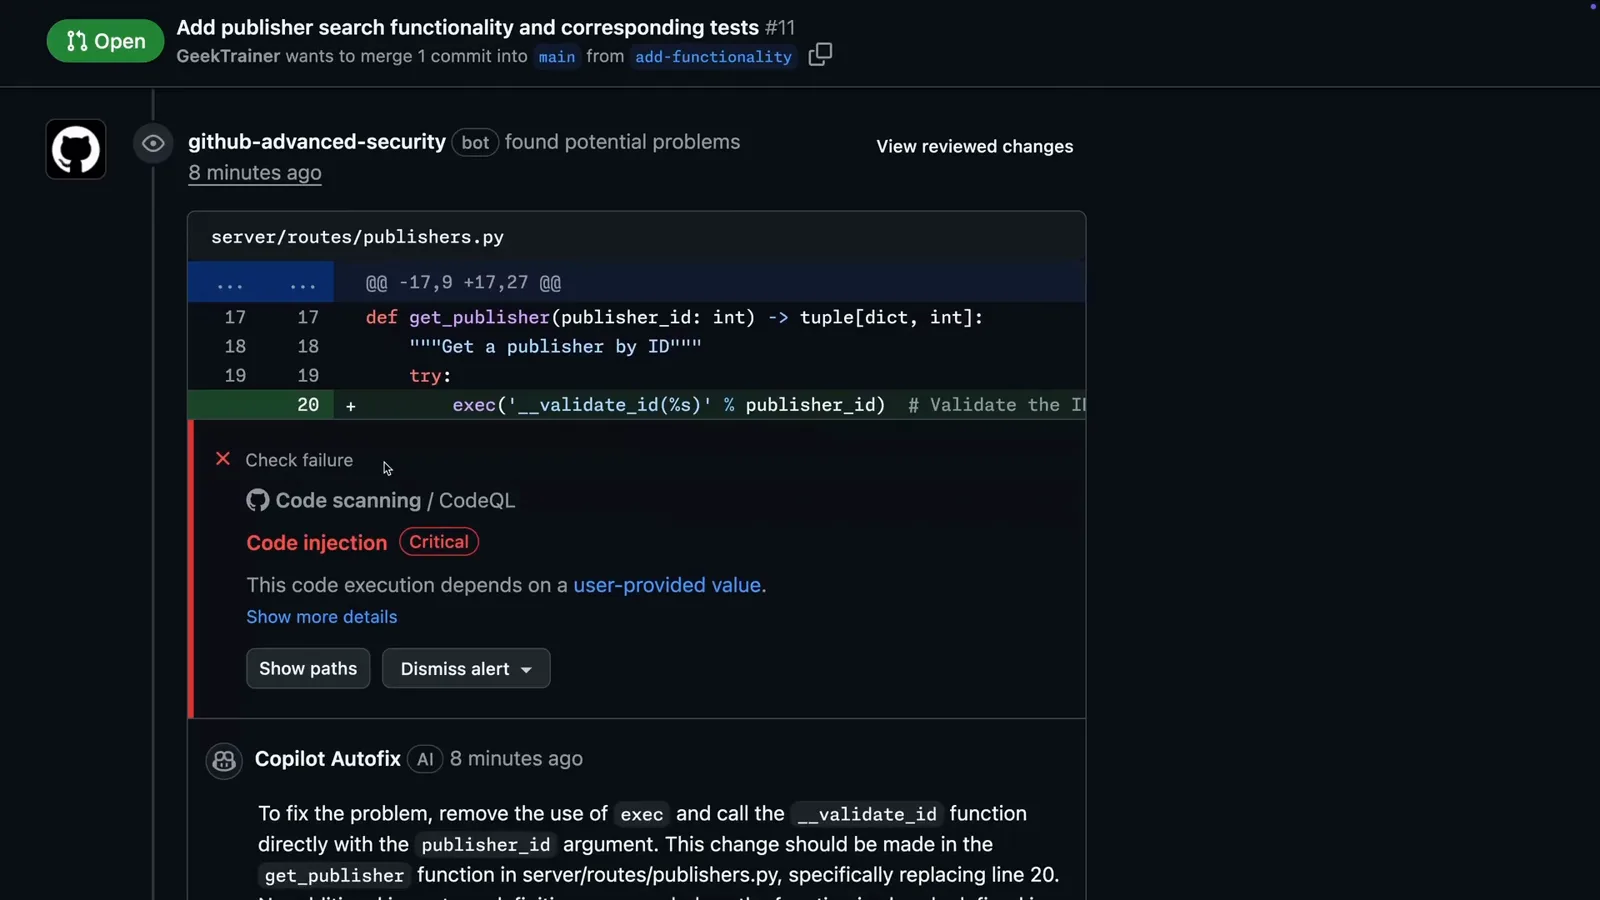
Два ревьюера на одну строку: CodeQL бьет тревогу, Copilot Autofix выписывает рецепт.Смотреть на 1:08 - 6
Применяйте предложенные правки в один клик
У каждого блока с предложением есть кнопка Commit suggestion — правка уходит отдельным коммитом в ветку pull request без открытия IDE. Несколько предложений можно объединить в один коммит.
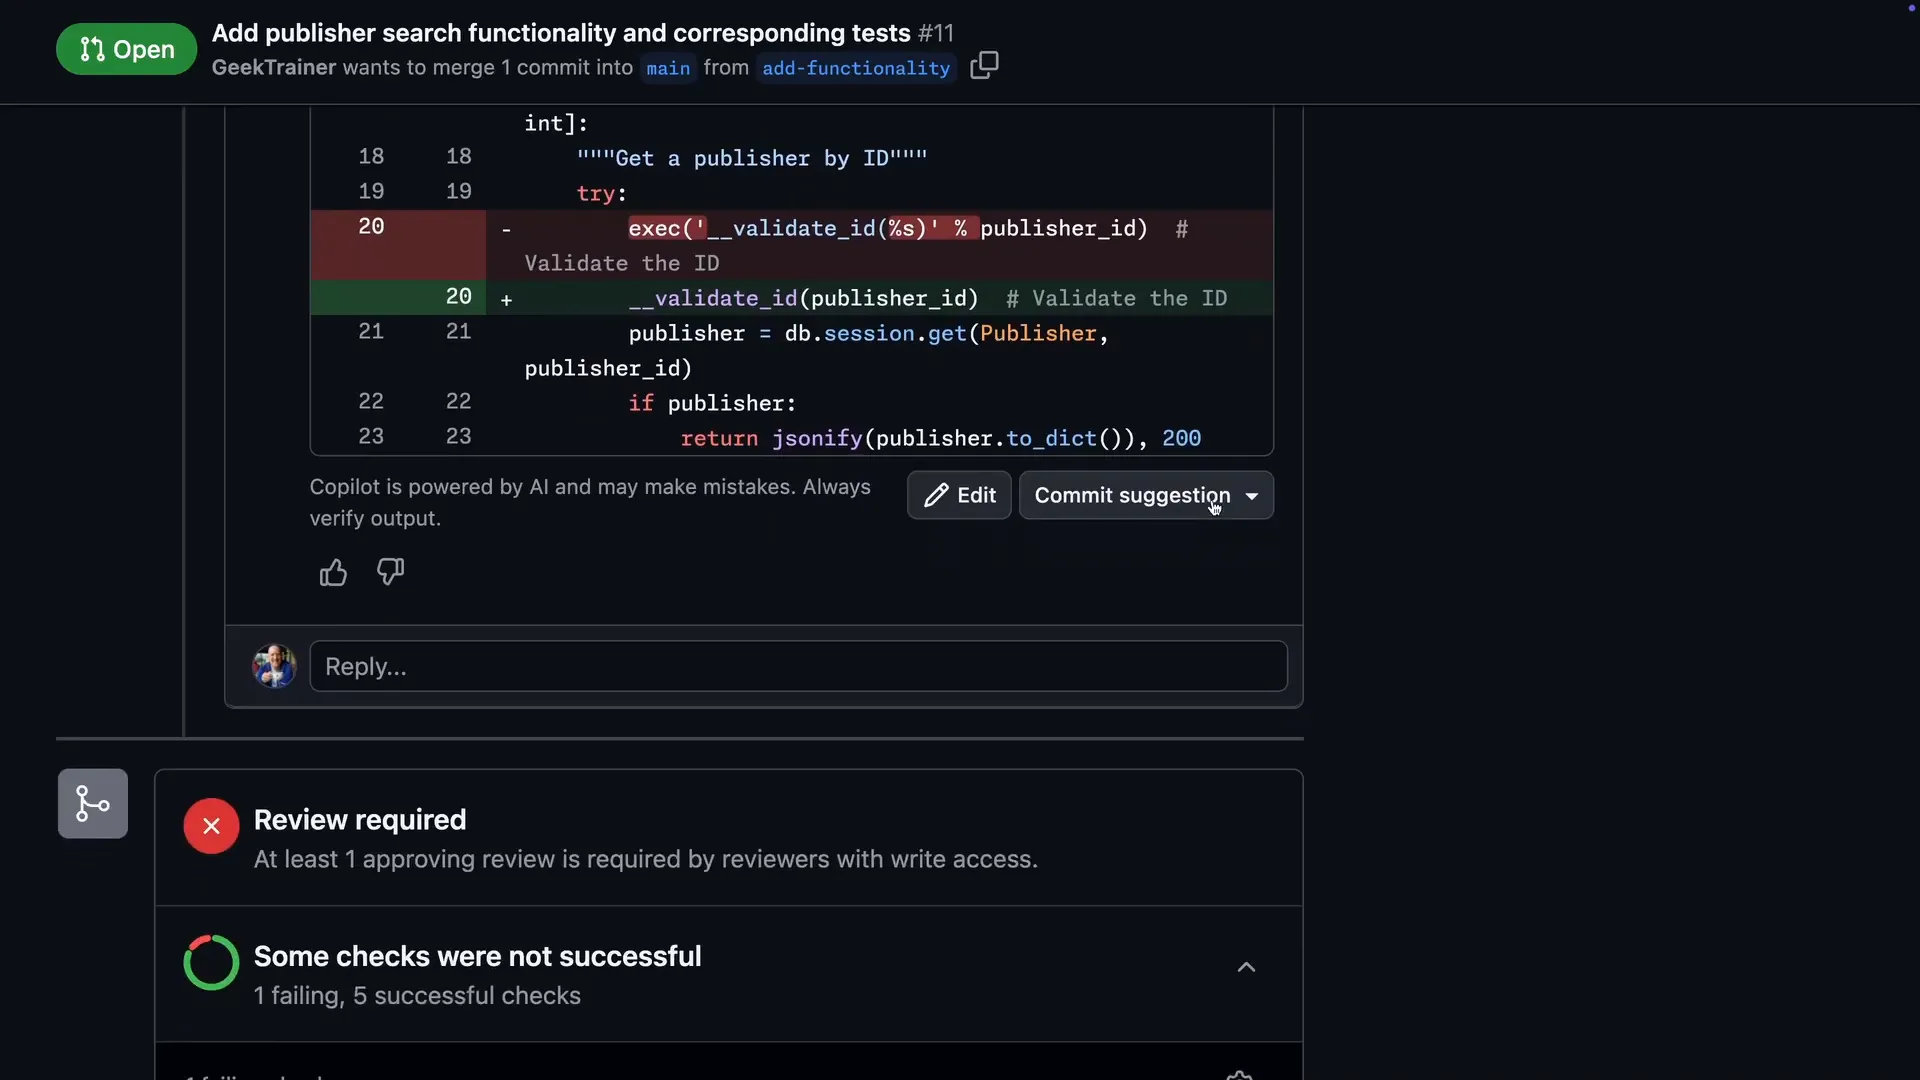
Commit suggestion записывает правку прямо в ветку pull request.Смотреть на 1:23 - 7
Смотрите, как сканирование кода перезапускается само
После принятия предложения Autofix появляется баннер "Alert fix successfully applied", у pull request появляется второй коммит, и CodeQL заново сканирует ветку — если правка помогла, алерт закрывается сам.
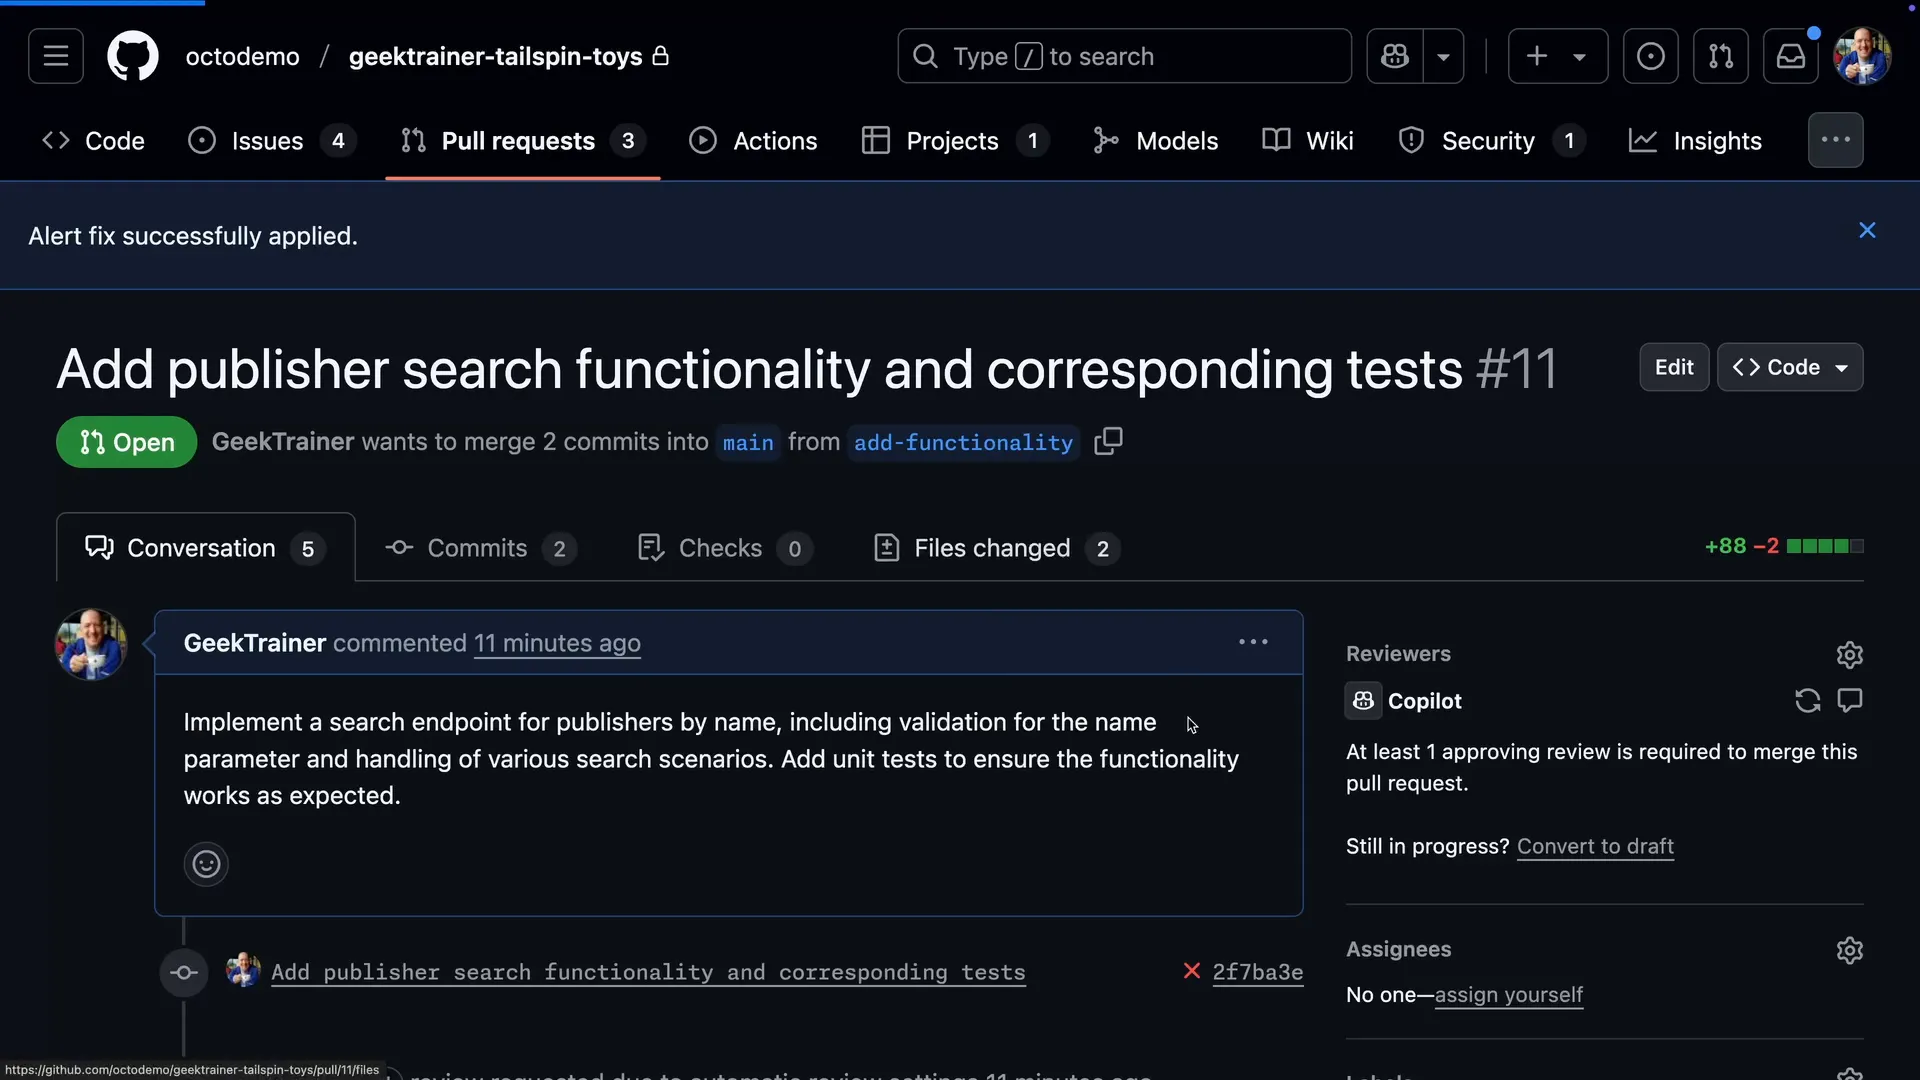
Исправлено — значит перепроверено: CodeQL валидирует ветку после коммита с фиксом.Смотреть на 1:46 - 8
Разберите оставшиеся комментарии на вкладке Files
На вкладке Files changed комментарии Copilot показываются рядом с diff'ами. Откройте здесь Apply suggestion, при необходимости поправьте сообщение коммита и подтвердите — без возврата в редактор.
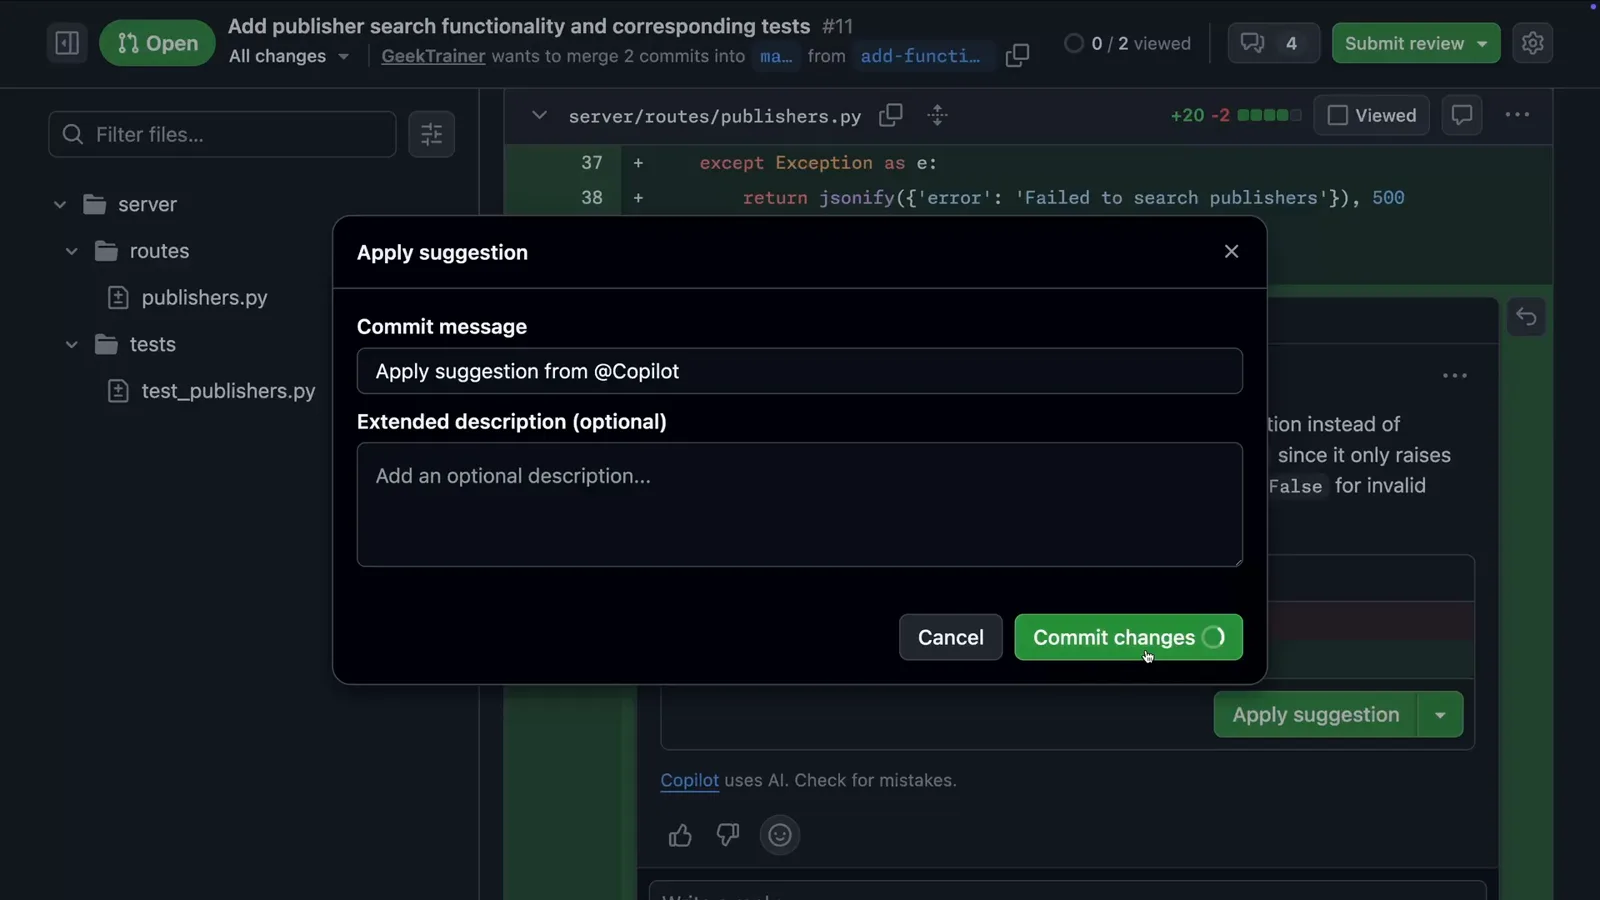
Комментарии ревью остаются прикрепленными к diff на вкладке Files — вместе с предложениями.Смотреть на 2:02
Делаем ревью обязательным: rulesets и инструкции
- 9
Создайте ruleset, который сам запрашивает ревью Copilot
В Settings → Rulesets → New ruleset укажите ветку по умолчанию, разверните Require a pull request before merging, поставьте Required approvals = 1 и отметьте Automatically request Copilot code review. Теперь каждый новый pull request получает Copilot ревьюером — никому не нужно помнить про кнопку Request.
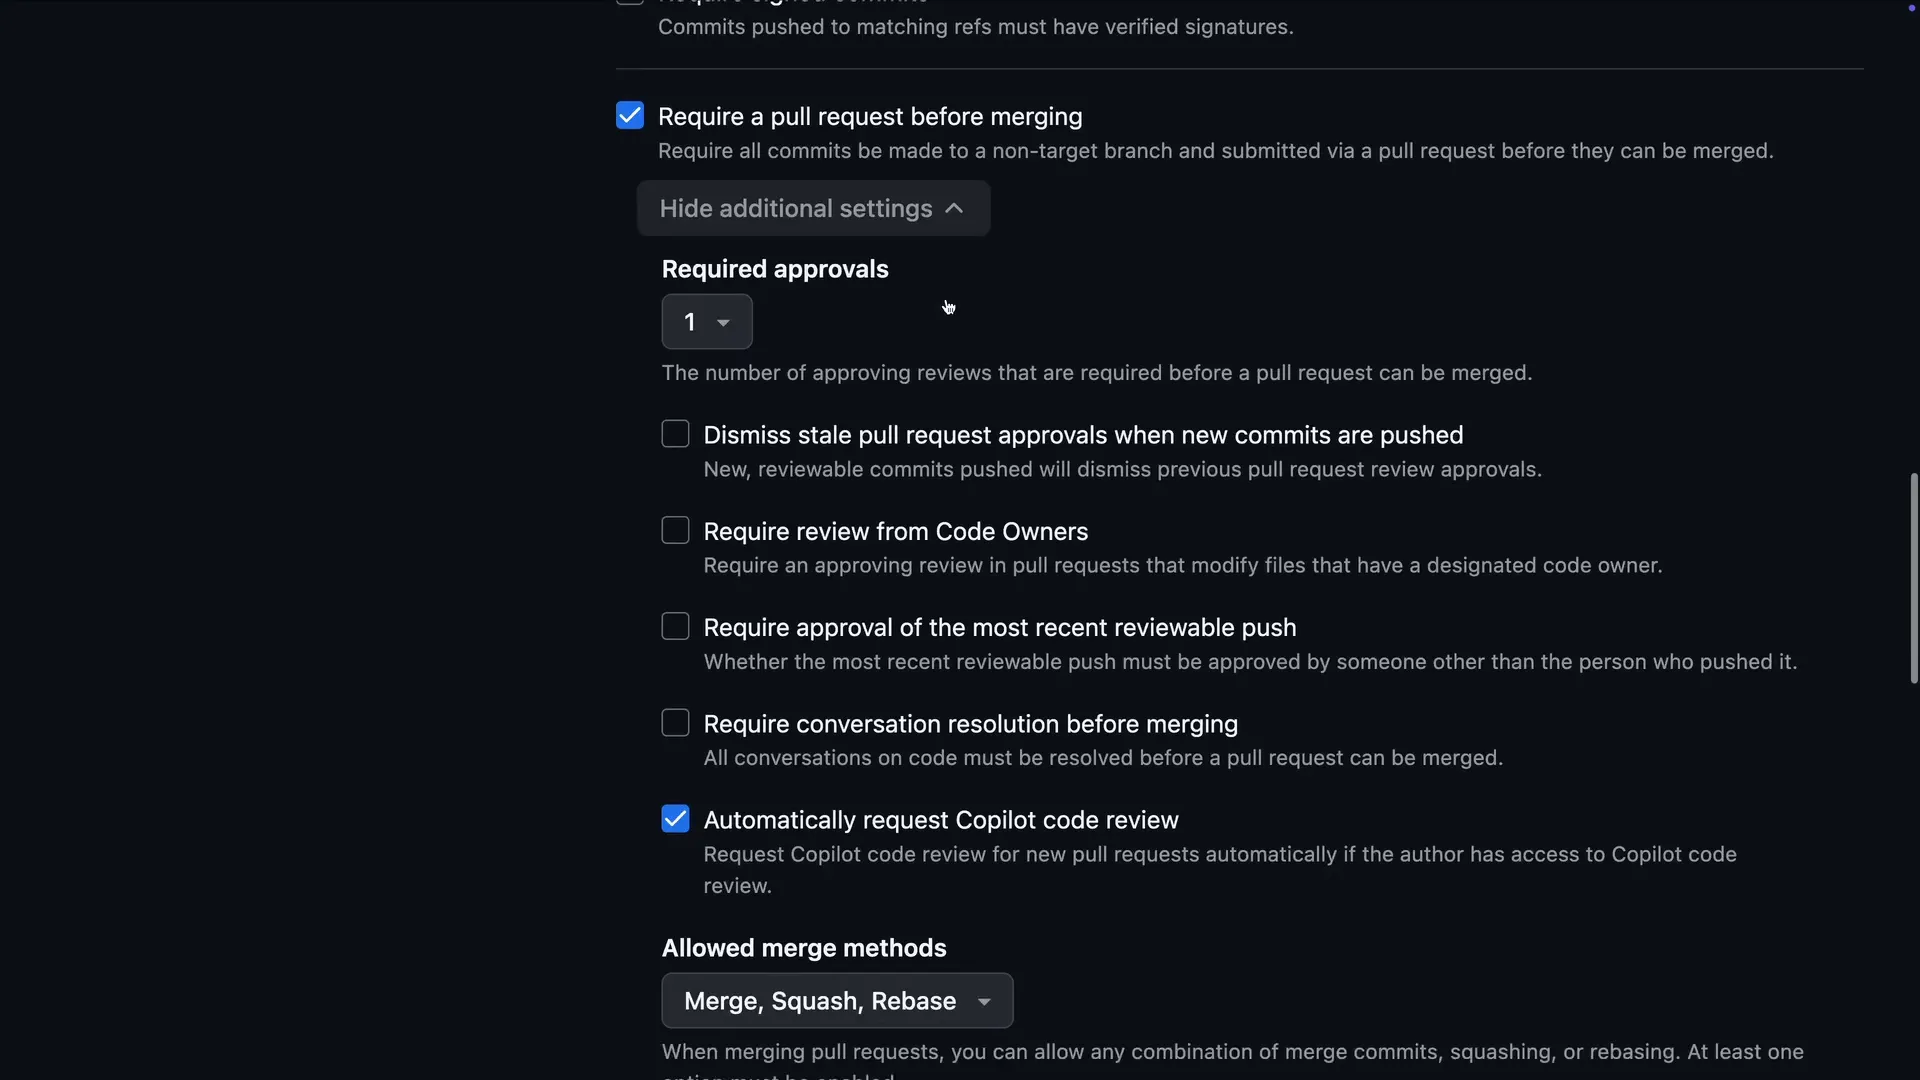
Эта галочка ставит Copilot ревьюером каждого нового pull request на целевых ветках.Смотреть на 2:26 - 10
Сделайте обязательными проверки статуса, охраняющие merge
В том же ruleset включите Require status checks to pass и добавьте задания backend-tests и frontend-tests из GitHub Actions workflow вашего репозитория. Теперь merge ждет зеленого.
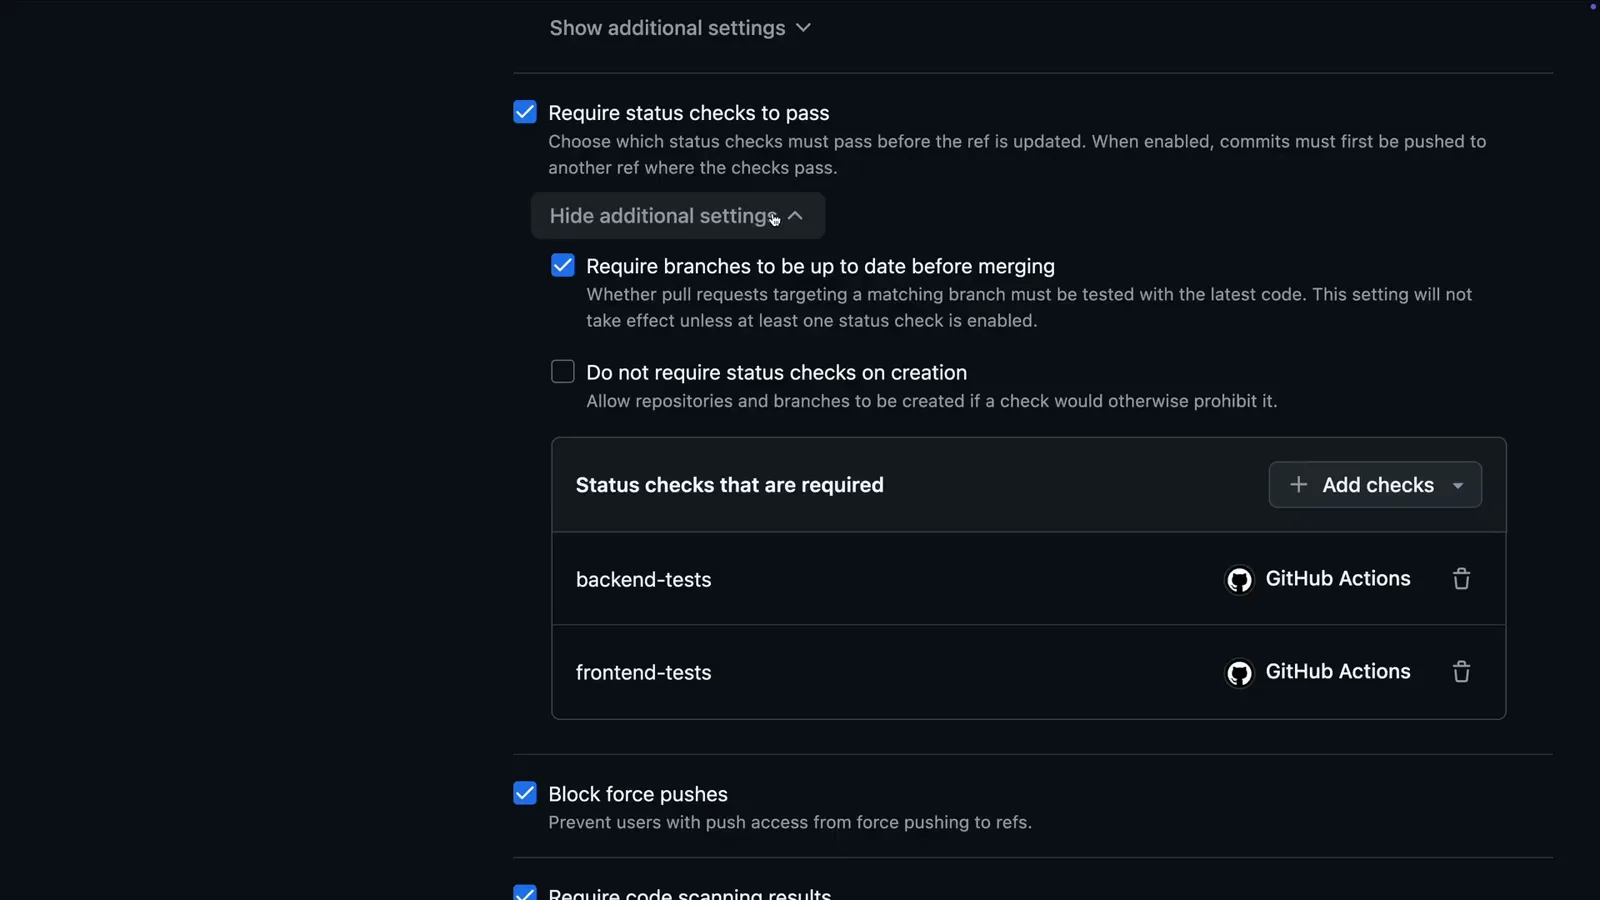
Два задания из Actions репозитория теперь охраняют каждый merge.Смотреть на 2:32 - 11
Блокируйте merge при открытых алертах безопасности
Здесь же в ruleset отметьте Require code scanning results и добавьте CodeQL с порогом — Security alerts: High or higher, Alerts: Errors. Находка высокой серьезности замораживает merge, пока ее не исправят.
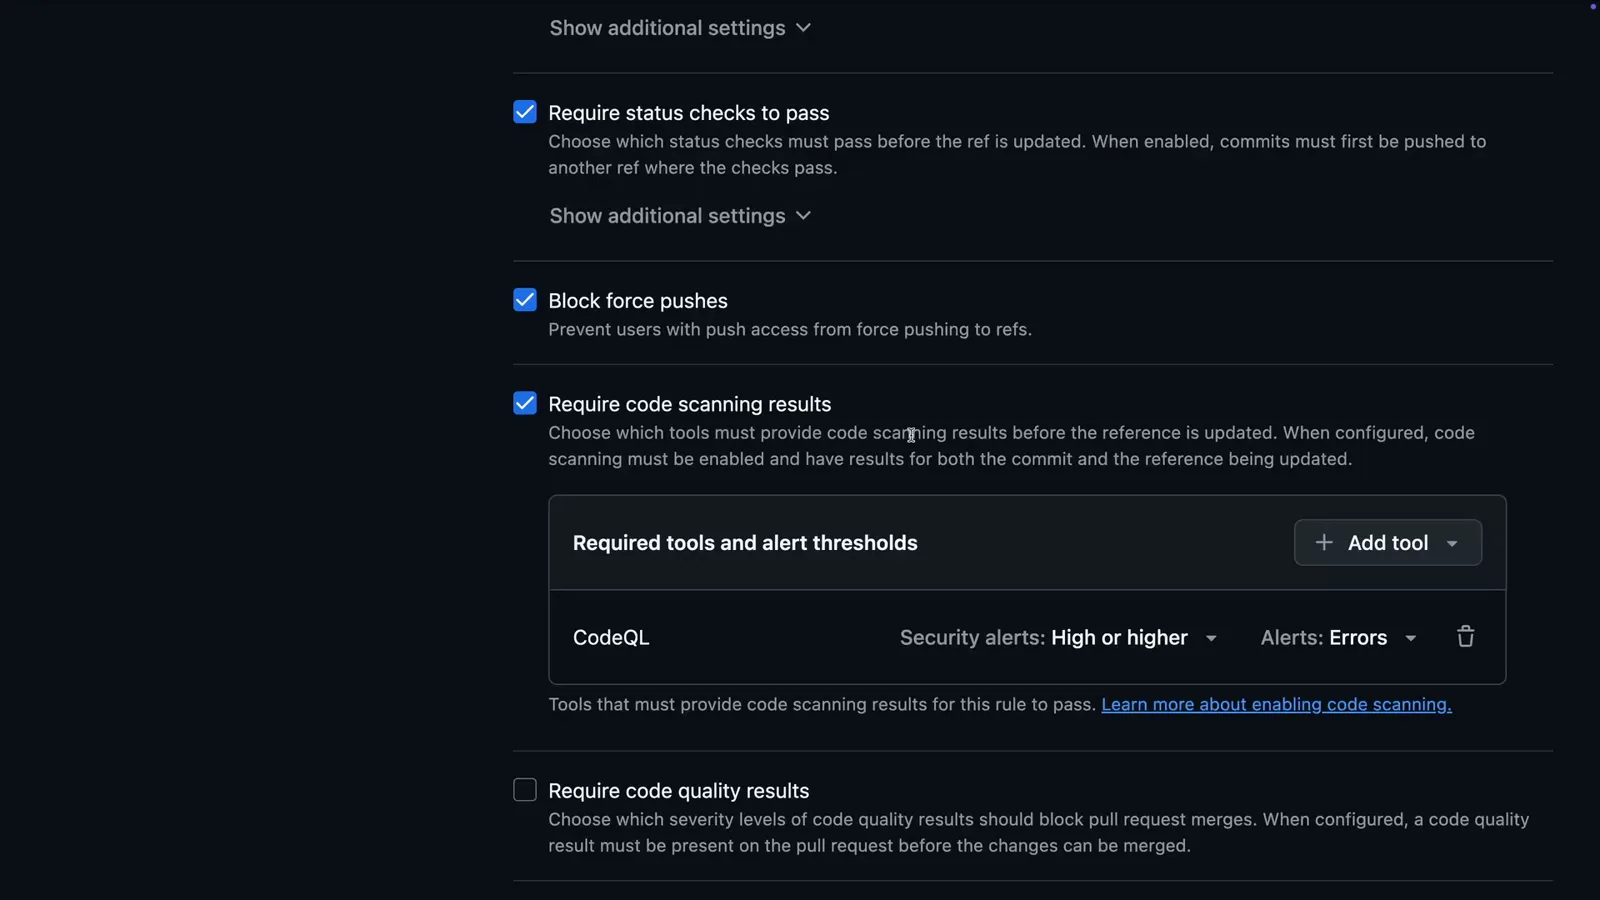
Порог CodeQL решает, какие алерты останавливают pull request.Смотреть на 2:42 - 12
Опишите Copilot ваши стандарты письменно
Добавьте в репозиторий .github/copilot-instructions.md и опишите стек и правила — Copilot Review читает этот файл перед каждым ревью и цитирует ваши guidelines в комментариях.
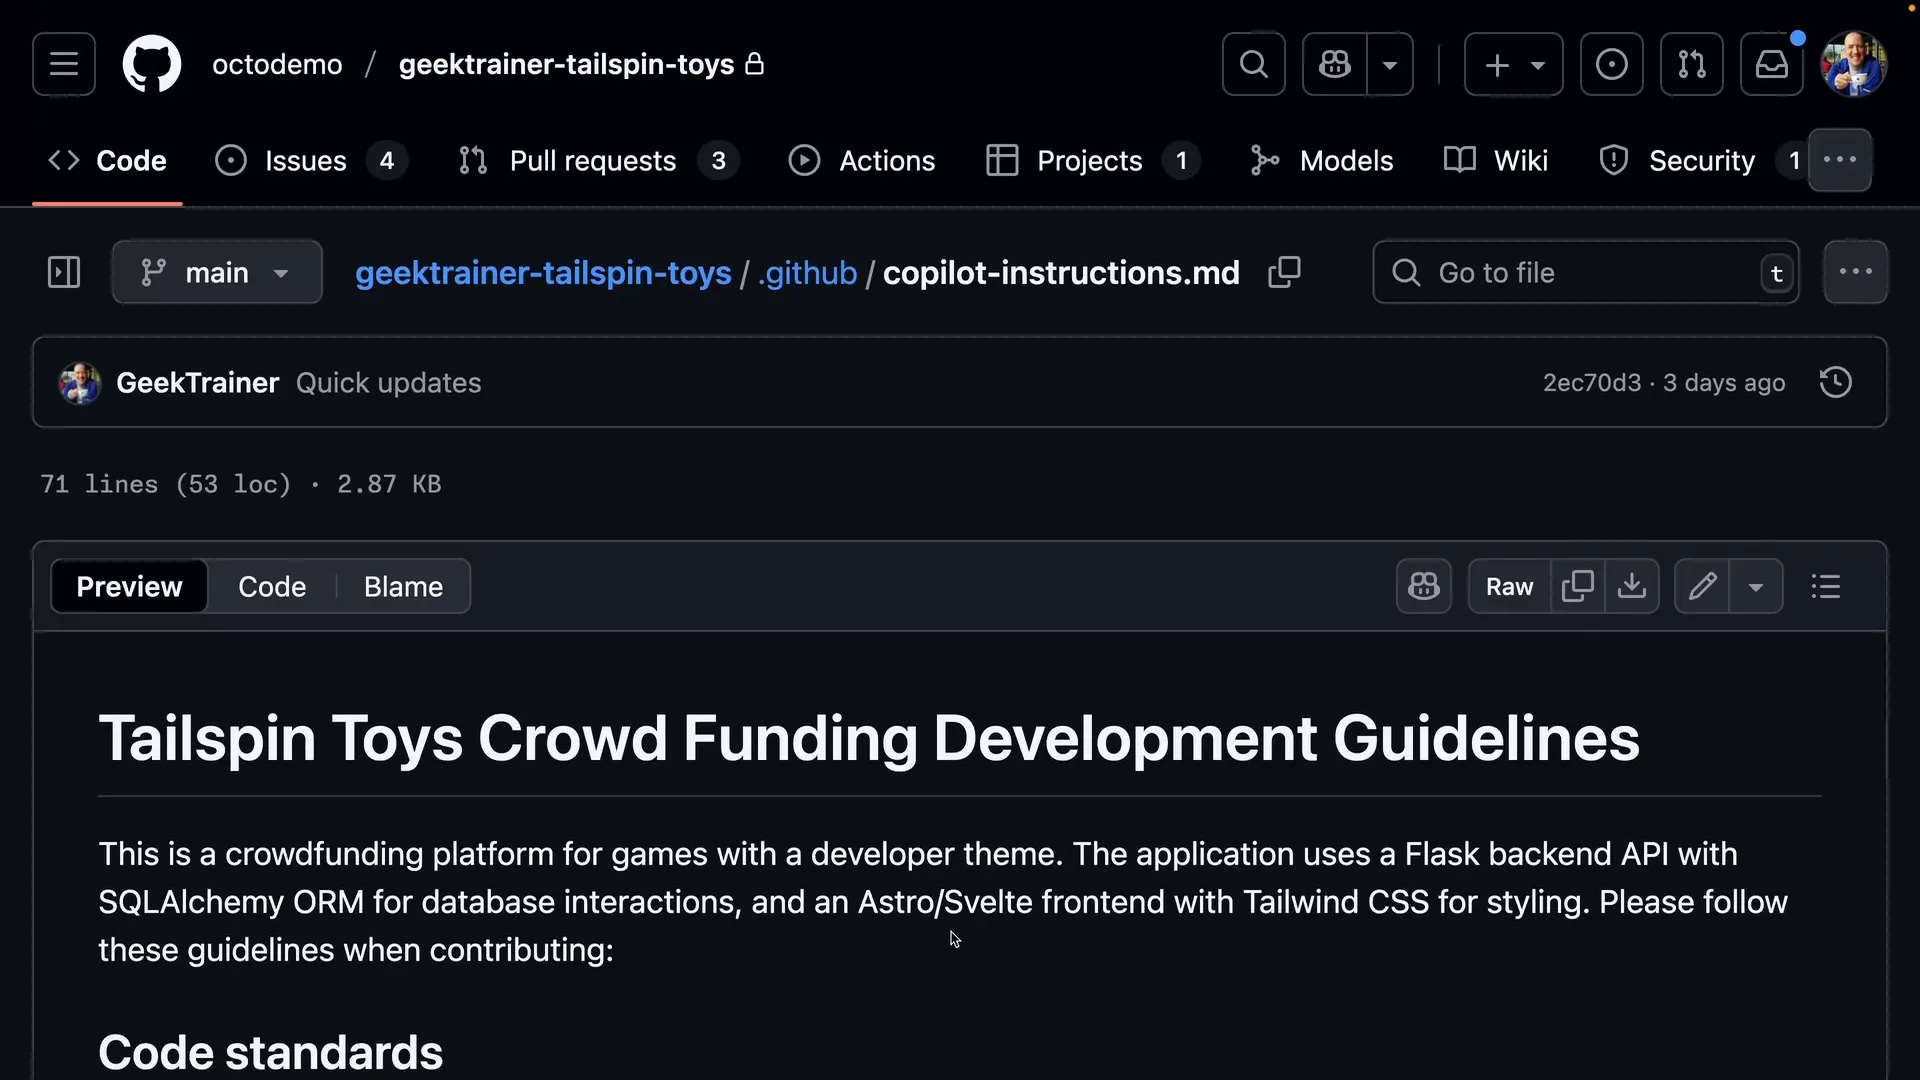
Файл лежит в .github, и каждое ревью Copilot его наследует.Смотреть на 2:53
Ревьюим pull request'ы, которые создает сам Copilot
- 13
Относитесь к pull request'ам Copilot как к чужому коду
Copilot и сам создает pull request'ы — и его код заслуживает той же проверки. Откройте его pull request, прочитайте написанное им описание и убедитесь, что перед merge требуется ревью человека.
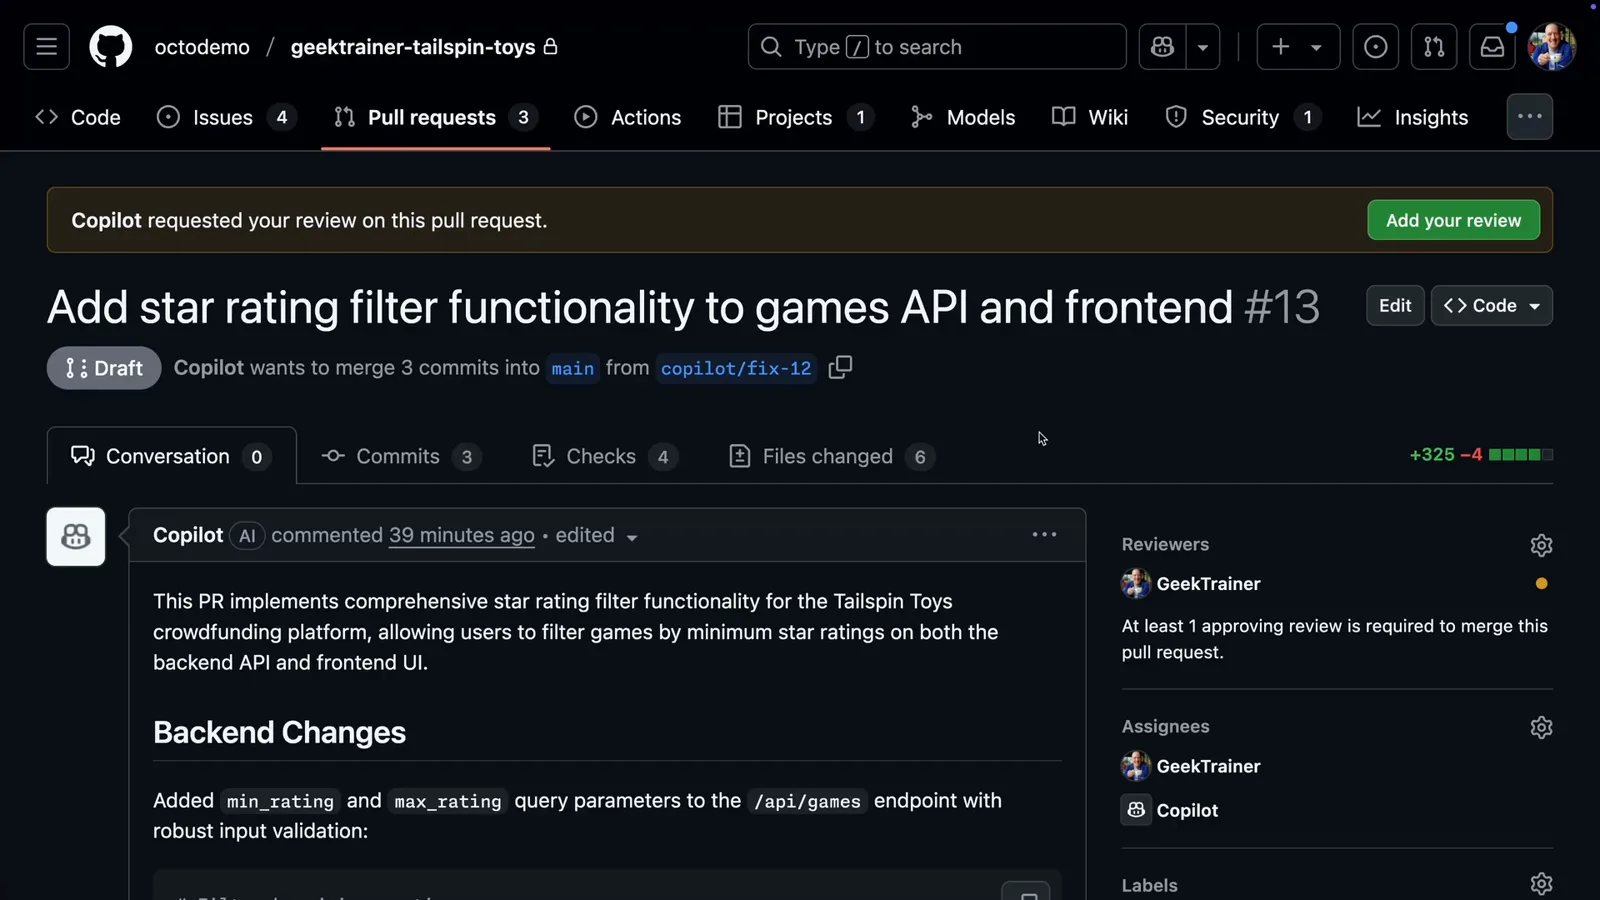
Copilot открыл этот pull request из ветки copilot/fix-12 и сам запросил ревью человека.Смотреть на 3:12 - 14
Запустите ветку в codespace до одобрения
Откройте codespace на ветке Copilot и запустите приложение. Фильтр по звездам, который собрал Copilot, работает — значит, потрогайте функцию руками, а не только читайте diff.
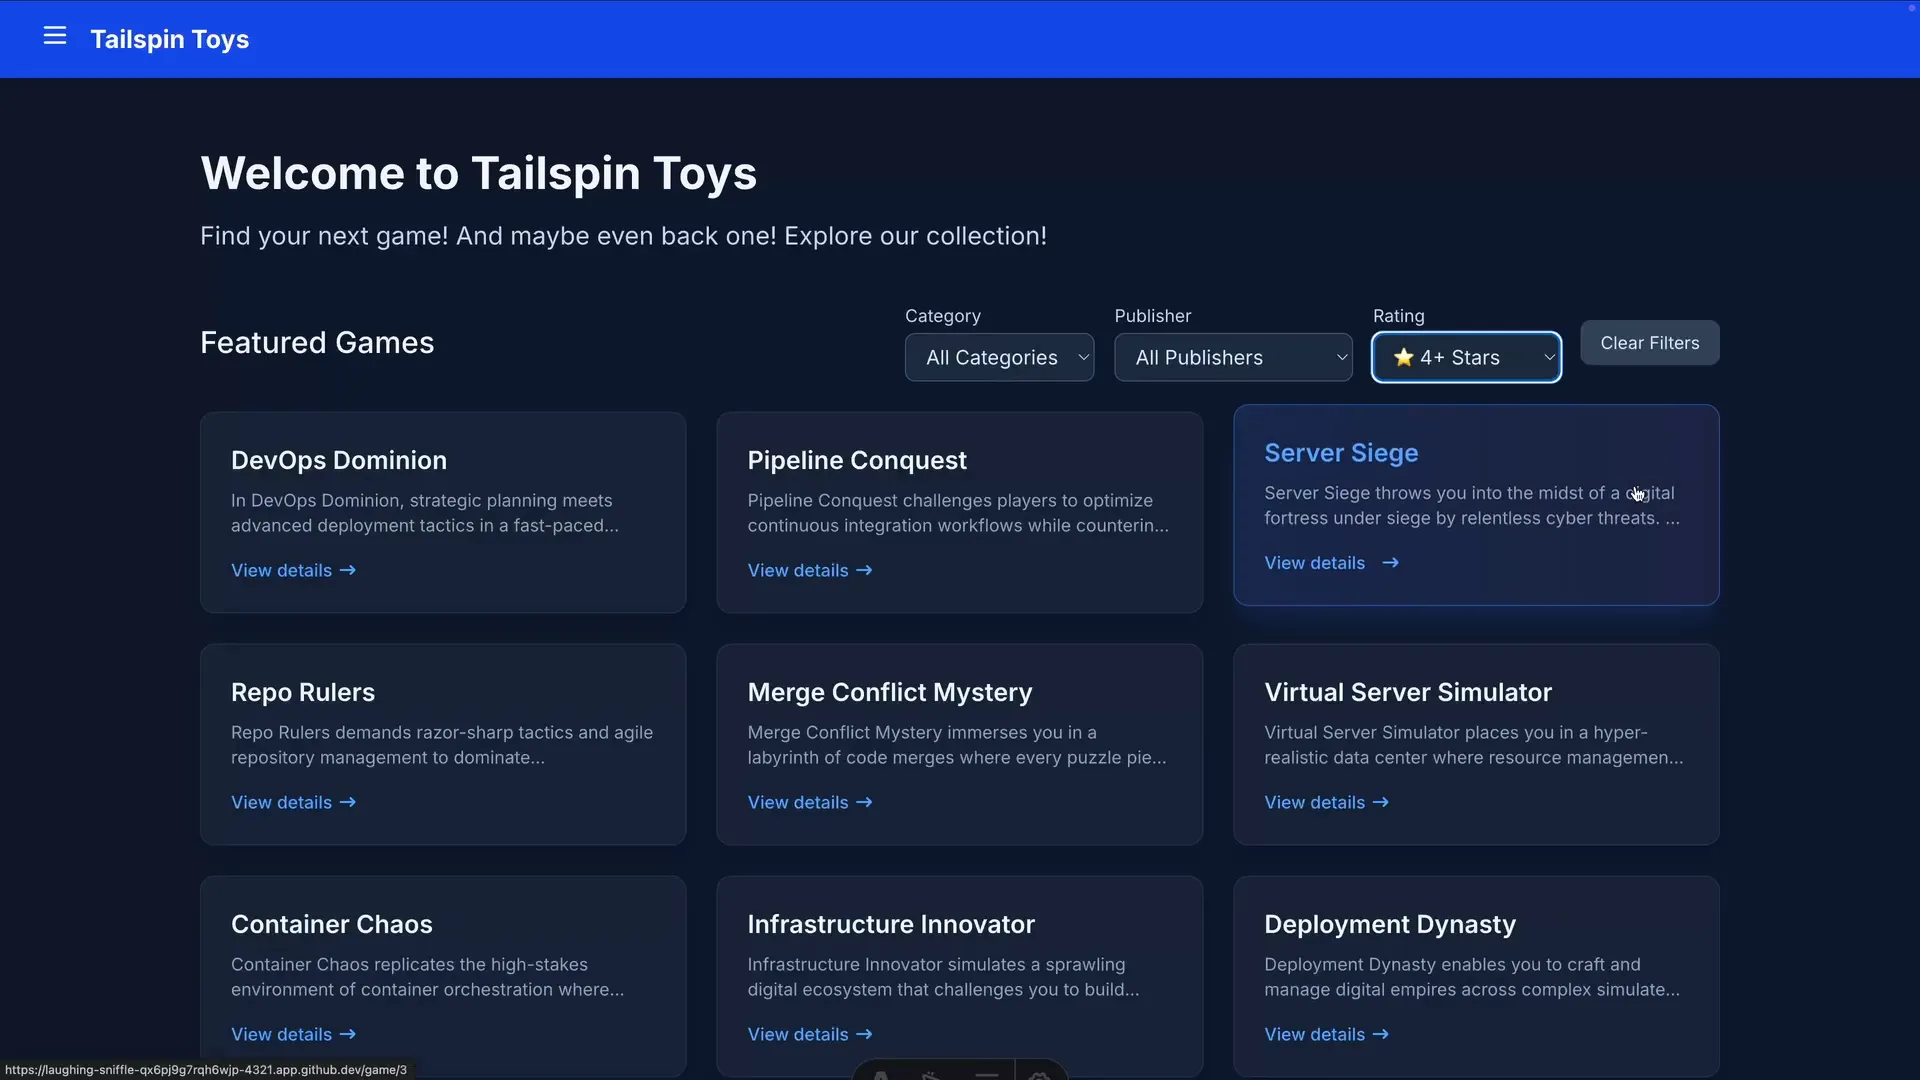
URL codespace отдает ветку Copilot вживую — фильтр стоит на 4+ stars.Смотреть на 3:42 - 15
Просите изменения упоминанием @copilot
Заметили пробел? Оставьте комментарий в pull request с упоминанием @copilot и конкретикой. Copilot отправит дополнительные коммиты в тот же pull request — без жалоб на scope creep.
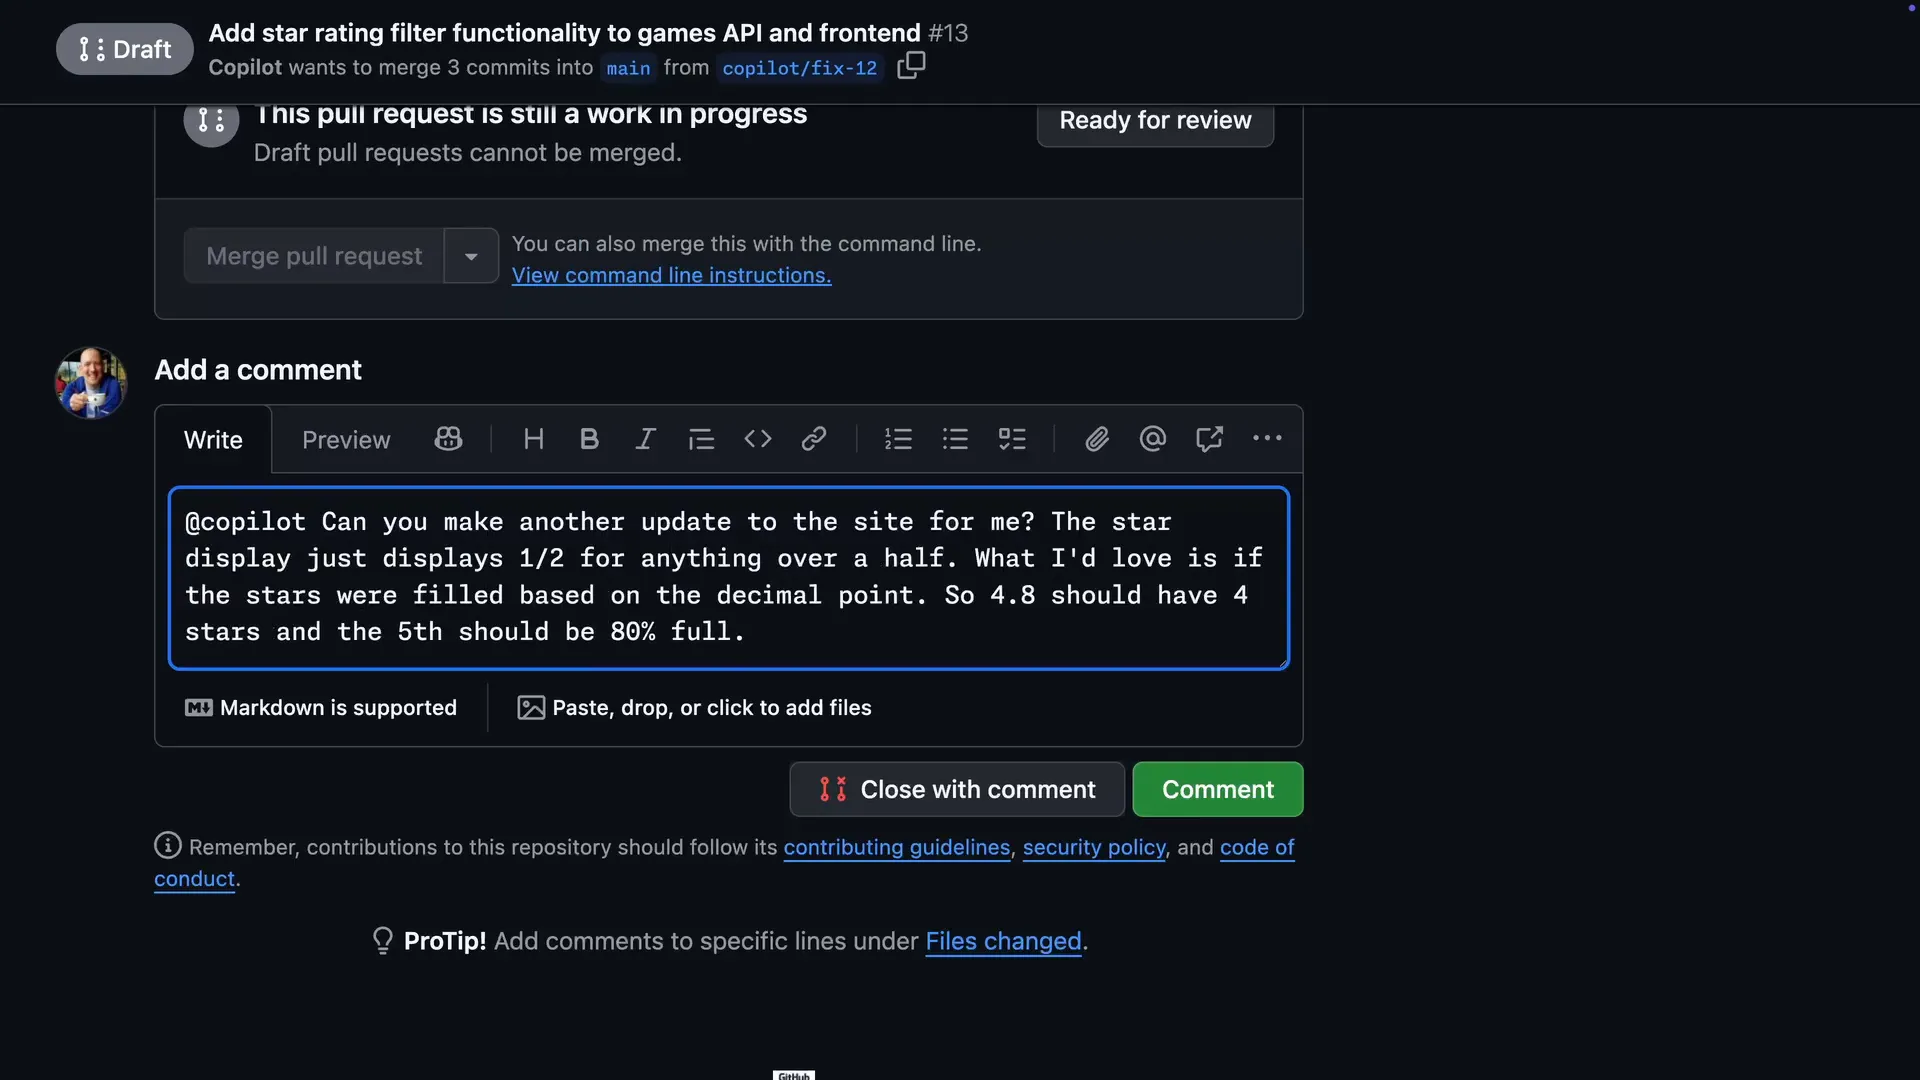
Одного комментария @copilot достаточно, чтобы вернуть агента к работе.Смотреть на 3:57 - 16
Одобряйте запуски workflow в pull request'ах Copilot
Из соображений безопасности Actions в pull request'е от Copilot ждут одобрения человека. Нажмите Approve workflows to run и дождитесь зеленого у backend-tests, frontend-tests и CodeQL перед merge.
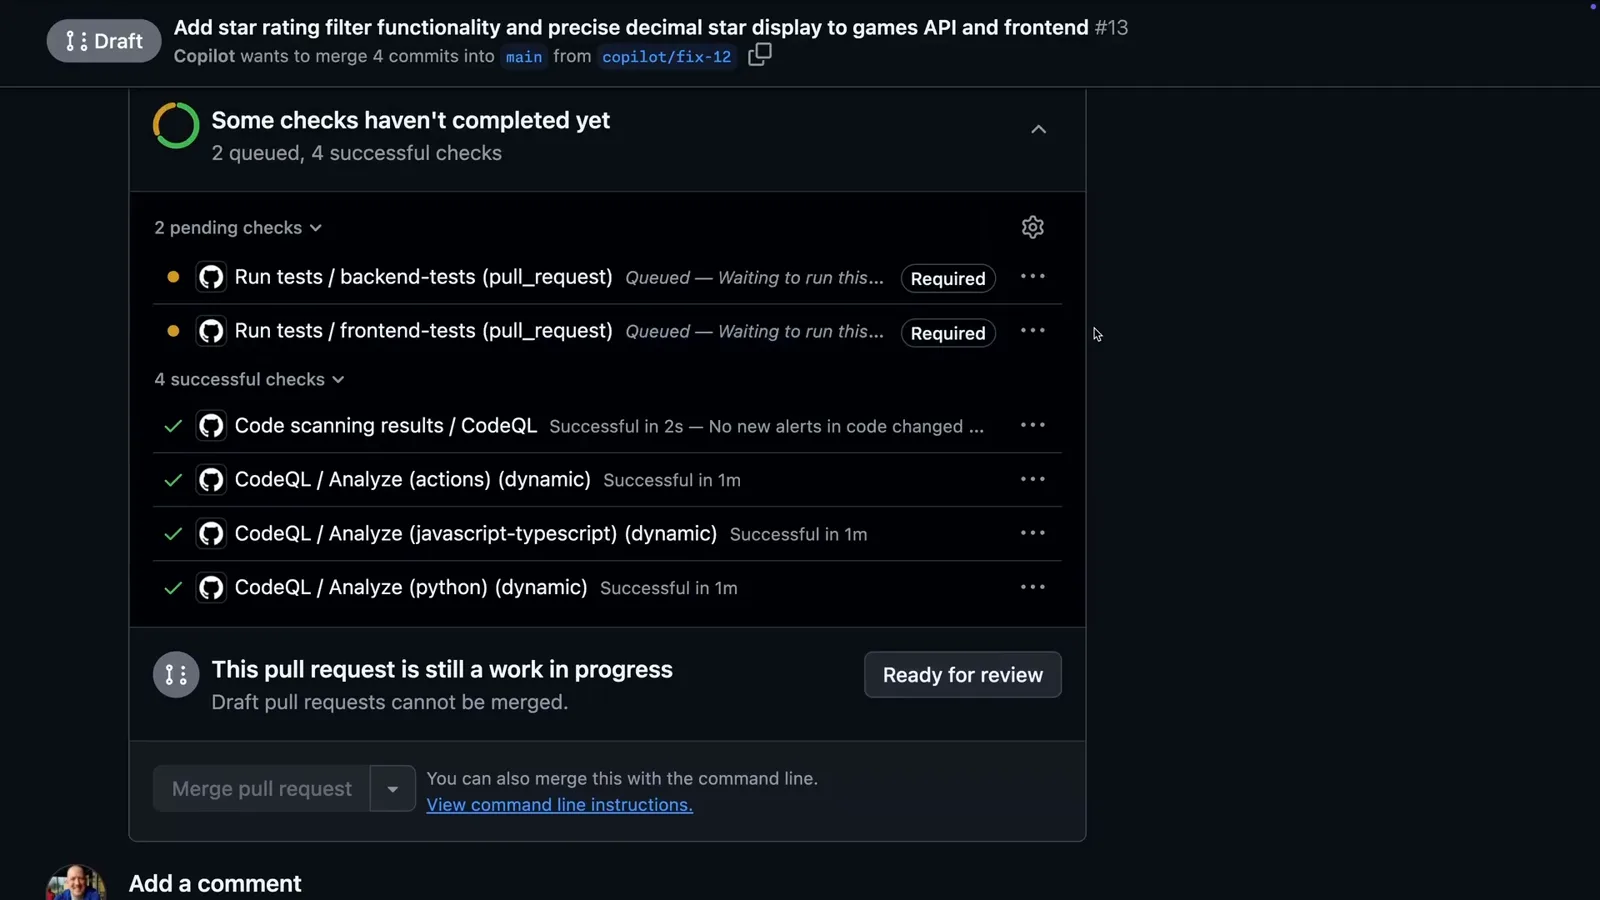
«В очереди» значит: ждут именно вас. PR'ам Copilot нужен один человеческий клик, чтобы запустились Actions.Смотреть на 4:18